Publié le 30/04/2026 par Daniel SCHNETZER
Dernière date de mise à jour : 03/11/2026
Introduction
Les attaques par ransomware représentent une menace majeure pour les entreprises. En chiffrant les fichiers et en bloquant l’accès aux systèmes informatiques, les cybercriminels peuvent provoquer des interruptions d’activité, des pertes de données et des conséquences financières importantes.
Face à ces risques, disposer de sauvegardes informatiques ne suffit pas : encore faut-il s’assurer qu’elles sont fiables, sécurisées et capables de restaurer les données dans des délais acceptables. Des sauvegardes qui n’ont jamais été testées peuvent se révéler inutilisables au moment où l’entreprise en a le plus besoin.
Comment vérifier l’efficacité de ses sauvegardes avant une cyberattaque ? Quels tests réaliser et quelles bonnes pratiques adopter pour renforcer la cyberrésilience de son infrastructure IT ?
Pourquoi tester ses sauvegardes face aux ransomwares ?
Les sauvegardes de données constituent un élément essentiel d’une stratégie de cybersécurité. Cependant, certaines attaques ciblent également les systèmes de sauvegarde afin d’empêcher toute récupération après le chiffrement des données.
Pour limiter ces risques, les entreprises doivent vérifier régulièrement l’intégrité de leurs copies, leur accessibilité et leur capacité à restaurer les environnements informatiques.
Les risques liés à des sauvegardes non testées
Une sauvegarde peut sembler fonctionnelle sans être réellement exploitable. Des fichiers corrompus, des copies incomplètes, des erreurs de configuration ou des identifiants compromis peuvent empêcher une restauration efficace.
Les principaux risques sont :
- Perte de données : certaines informations peuvent être absentes ou corrompues.
- Indisponibilité prolongée : une restauration plus complexe que prévu peut ralentir la reprise d’activité.
- Compromission des sauvegardes : un attaquant peut supprimer ou chiffrer les copies accessibles depuis le réseau.
- Reprise incomplète : des applications peuvent redémarrer sans leurs dépendances, leurs configurations ou leurs bases de données nécessaires.
Comment vérifier la fiabilité de ses sauvegardes ?
Une stratégie efficace repose sur plusieurs contrôles complémentaires : vérifier que les tâches de sauvegarde se terminent correctement, contrôler l’intégrité des données et réaliser des tests de restauration dans un environnement isolé.
Il est également recommandé de vérifier que les sauvegardes restent accessibles en cas de compromission des comptes d’administration habituels.
L’objectif est de confirmer que l’entreprise pourra récupérer ses données et ses services essentiels, même si son infrastructure principale est touchée par un ransomware.
Comment tester concrètement l’efficacité de ses sauvegardes ?
Pour évaluer la fiabilité d’un dispositif de sauvegarde, il faut aller au-delà du suivi des rapports automatiques. Les tests doivent démontrer que les données peuvent être restaurées et que les systèmes récupérés fonctionnent correctement.
Réaliser des tests de restauration réguliers
La première étape consiste à sélectionner des fichiers, des bases de données et des applications représentatifs de l’activité de l’entreprise, puis à les restaurer dans un environnement de test.
Ces opérations permettent de vérifier :
- L’intégrité des données restaurées, en comparant les fichiers récupérés avec les données attendues
- La cohérence des applications, notamment pour les bases de données et les systèmes métier
- Les délais de restauration, afin de mesurer le temps réellement nécessaire à la récupération
- La disponibilité des sauvegardes, y compris lorsque les systèmes de production sont inaccessibles
Les tests doivent couvrir plusieurs types de données et être répétés à intervalles réguliers. Une restauration réussie sur un simple fichier ne garantit pas que l’ensemble d’un système informatique pourra être rétabli.
Simuler un scénario de ransomware en toute sécurité
Une entreprise peut organiser un exercice de reprise après incident sans déclencher de chiffrement sur ses systèmes de production.
Le scénario consiste à isoler un environnement de test, à sélectionner un point de sauvegarde antérieur à l’incident simulé, puis à restaurer les données et les services nécessaires à la reprise.
Cette simulation permet d’évaluer la capacité des équipes IT à identifier les copies saines, à appliquer les procédures de restauration et à vérifier que les systèmes récupérés ne présentent pas de signes de compromission.
Il est essentiel de ne jamais tester un ransomware réel sur l’environnement de production. Les exercices doivent être encadrés, documentés et réalisés dans des conditions maîtrisées.
Mesurer les objectifs RTO et RPO
Deux indicateurs permettent d’évaluer la capacité de reprise :
- RTO (Recovery Time Objective) : durée maximale acceptable pour rétablir un service après une interruption.
- RPO (Recovery Point Objective) : quantité maximale de données que l’entreprise peut accepter de perdre, exprimée en durée.
Par exemple, un RPO de quatre heures signifie que l’entreprise vise à limiter la perte de données à l’équivalent de quatre heures d’activité. Un RTO de huit heures signifie que le service doit être rétabli dans ce délai.
Les tests de restauration permettent de comparer ces objectifs aux résultats réellement obtenus et d’identifier les améliorations nécessaires.
Comment renforcer la protection des sauvegardes contre les ransomwares ?
Tester ses sauvegardes est indispensable, mais la protection repose également sur une architecture adaptée, des accès maîtrisés et des procédures de reprise clairement définies.
Adopter une stratégie de sauvegarde résiliente
La règle 3-2-1 constitue une base utile : conserver trois copies des données, sur deux types de supports différents, dont une copie hors site.
Pour mieux résister aux ransomwares, cette approche peut être renforcée par des sauvegardes hors ligne, isolées du réseau ou immutables, qui ne peuvent pas être modifiées ou supprimées pendant une période définie.
Ces mécanismes réduisent le risque qu’un attaquant compromette simultanément les données de production et leurs copies de secours.
Sécuriser les accès et surveiller les sauvegardes
Les systèmes de sauvegarde doivent être protégés comme des composants critiques de l’infrastructure informatique. Il est recommandé de mettre en place :
- Une gestion stricte des accès, avec des comptes dédiés et des privilèges limités
- Une authentification multifacteur (MFA) lorsque la solution le permet
- Une séparation des environnements, pour limiter les possibilités de propagation depuis la production
- Une surveillance des tâches de sauvegarde, afin de détecter les échecs, suppressions inhabituelles ou modifications suspectes
- Des procédures de restauration documentées, accessibles même si les outils habituels sont indisponibles
La fréquence des tests doit être adaptée à la criticité des applications, aux exigences métier et aux risques auxquels l’entreprise est exposée.
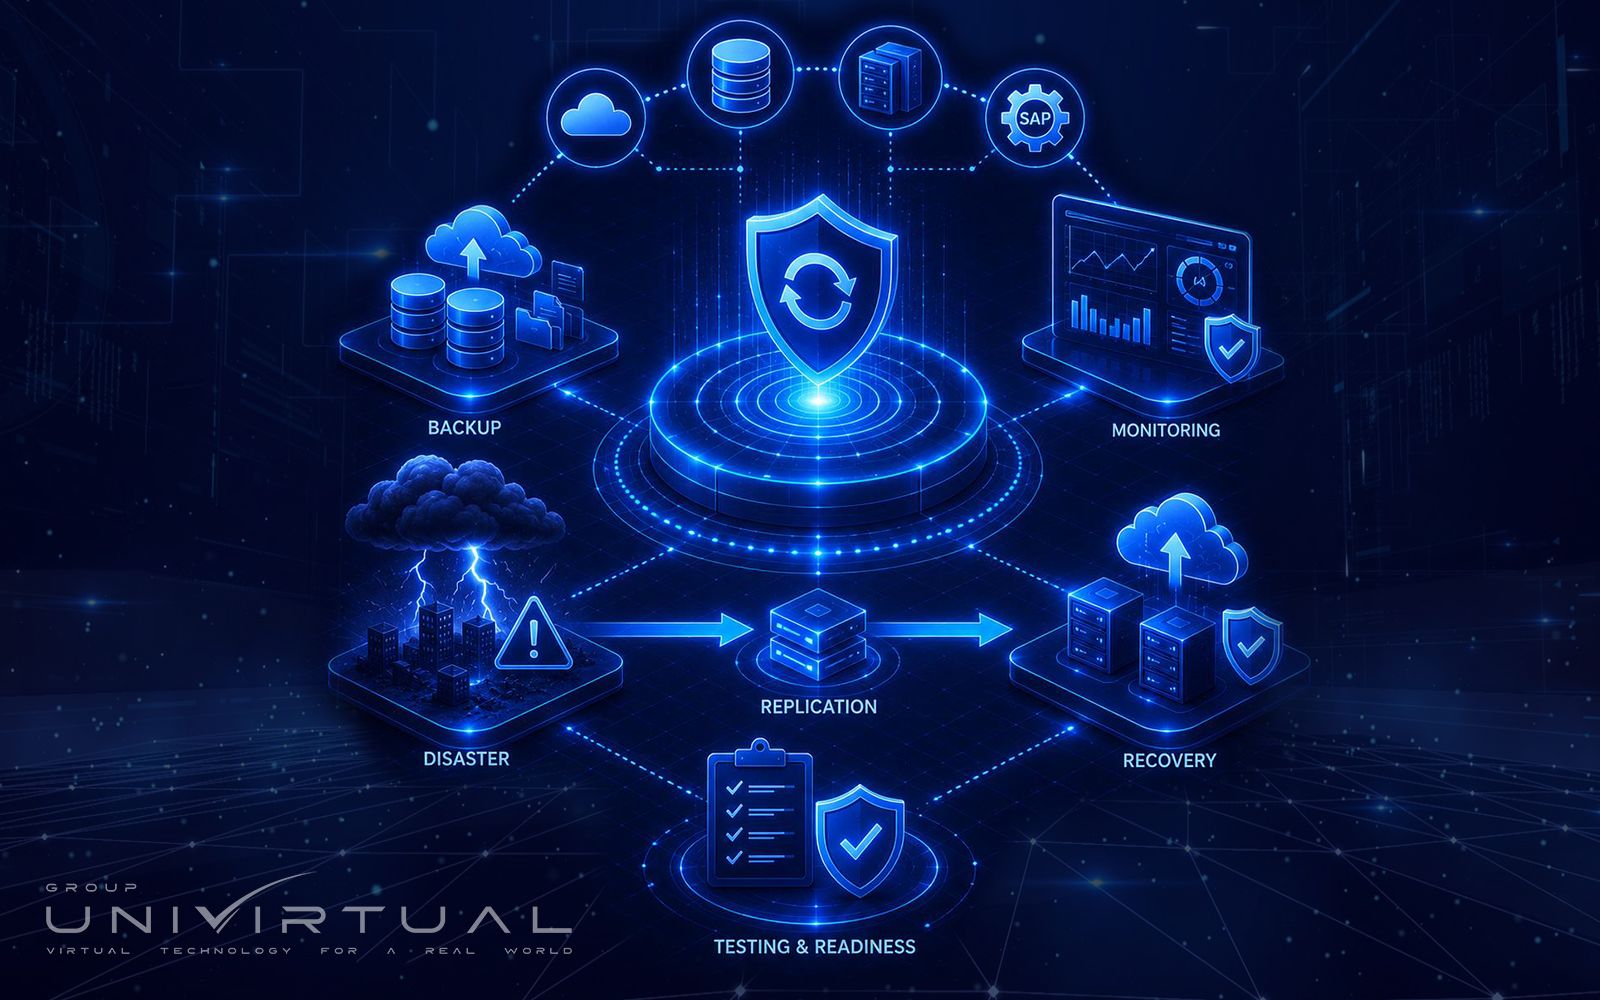
Intégrer les tests à un plan de reprise d’activité
Les résultats des tests doivent alimenter le plan de reprise d’activité informatique (PRA) et, plus largement, le dispositif de continuité d’activité.
Il est utile de documenter les données restaurées, les délais observés, les éventuelles erreurs et les actions correctives à mettre en œuvre. Des exercices réguliers permettent également de préparer les équipes à prendre les bonnes décisions en situation de crise.
Pour les entreprises qui souhaitent renforcer leur infrastructure, un accompagnement spécialisé en cloud computing, en sécurité informatique et en continuité d’activité peut aider à définir une stratégie adaptée à leurs besoins.
Conclusion
Pour faire face aux ransomwares, il est essentiel de tester régulièrement ses sauvegardes, de vérifier l’intégrité des données et de maîtriser les objectifs RTO et RPO. Ces bonnes pratiques permettent de renforcer la cyberrésilience et d’assurer une reprise d’activité plus rapide après une cyberattaque.
Faites confiance à UNIVIRTUAL pour sécuriser vos sauvegardes et renforcer votre infrastructure IT. Découvrez nos solutions ou contactez nos équipes pour une première évaluation gratuite.