Publié le 18/02/2026 par Daniel SCHNETZER
Dernière date de mise à jour : 03/11/2026
Introduction : NIS2, un enjeu de cybersécurité pour les PME
Face à la multiplication des cyberattaques, la directive NIS2 renforce les exigences de cybersécurité en Europe. Elle vise à améliorer la protection des systèmes d’information, la gestion des risques et la continuité des activités.
En 2026, les PME doivent vérifier si elles sont concernées et anticiper les mesures nécessaires à leur conformité NIS2. Au-delà des obligations réglementaires, l’enjeu est de protéger les données, limiter les interruptions et renforcer la résilience numérique.
NIS2 : quelles entreprises sont concernées ?
La directive NIS2 concerne plusieurs secteurs, notamment l’énergie, la santé, les transports, l’industrie et les infrastructures numériques.
Son application dépend du secteur d’activité, de la taille de l’entreprise et de certaines dispositions particulières. Certaines organisations peuvent également être concernées indépendamment de leur taille.
Les PME doivent donc vérifier leur situation au regard des critères européens et des règles nationales applicables. Même lorsqu’elles ne sont pas directement soumises à NIS2, elles peuvent devoir respecter des exigences de cybersécurité imposées par leurs clients ou partenaires.
Quelles sont les principales obligations NIS2 ?
Les organisations concernées doivent mettre en place une approche structurée de la cybersécurité, adaptée aux risques auxquels elles sont exposées.
Les principales mesures comprennent :
- Gestion des risques : identifier les vulnérabilités et définir des mesures de protection.
- Sécurité des systèmes : renforcer les accès, appliquer les mises à jour et protéger les données.
- Sécurité des fournisseurs : évaluer les risques liés aux prestataires et à la chaîne d’approvisionnement.
- Gestion des incidents : définir des procédures de détection, de réaction et de notification.
- Continuité d’activité : préparer la reprise des services après une panne ou une cyberattaque.
La cybersécurité devient ainsi un enjeu de gouvernance impliquant la direction, les équipes informatiques et les prestataires.
Comment préparer sa conformité NIS2 en 2026 ?
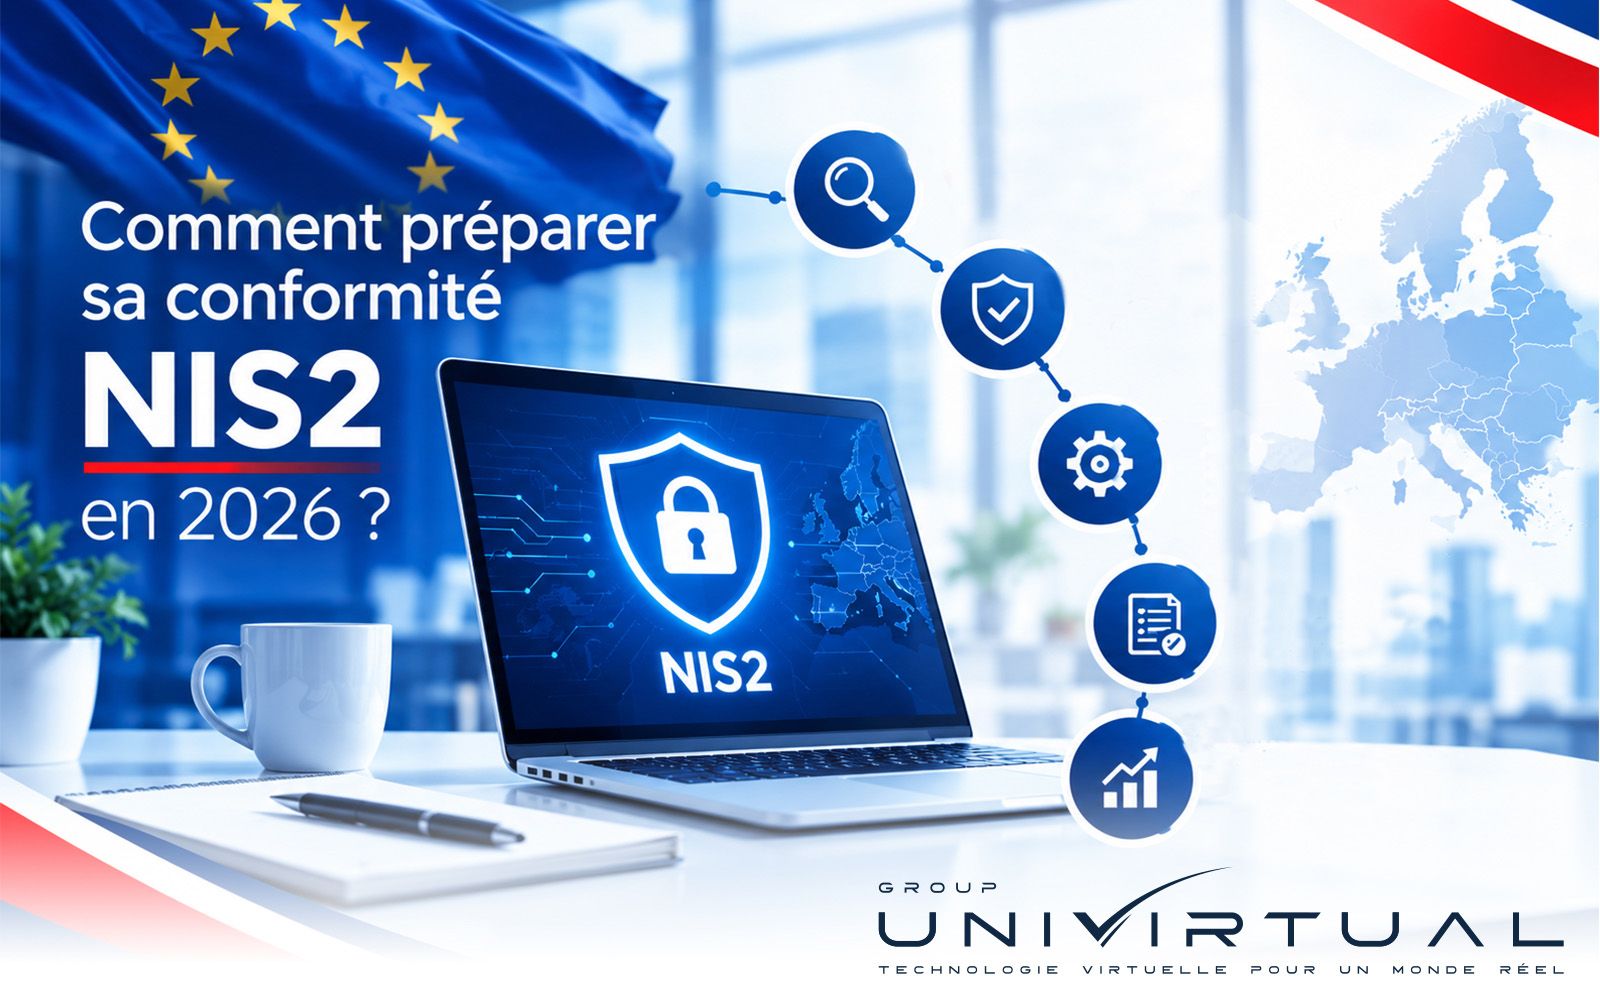
Pour anticiper les exigences de NIS2, les PME peuvent suivre cinq étapes :
- Évaluer leur situation réglementaire et déterminer si elles entrent dans le périmètre de la directive.
- Réaliser un diagnostic cyber pour identifier les risques et les vulnérabilités.
- Prioriser les actions : sécurisation des accès, mises à jour, surveillance et protection des sauvegardes.
- Préparer la gestion de crise avec des procédures documentées et des tests de restauration.
- Suivre les mesures mises en œuvre et actualiser régulièrement les politiques de sécurité.
Cette démarche permet de construire un plan d’action proportionné aux risques et aux ressources de l’entreprise. Elle facilite également la répartition des responsabilités et le suivi des améliorations dans le temps.
NIS2 et responsabilité des dirigeants : un enjeu de gouvernance
La directive NIS2 renforce le rôle des dirigeants dans la supervision de la cybersécurité. La sécurité informatique ne peut plus être considérée comme une simple responsabilité technique : elle doit être intégrée aux décisions stratégiques de l’entreprise.
Les dirigeants doivent s’assurer que les mesures de gestion des risques sont adaptées, que les équipes disposent des moyens nécessaires et que les collaborateurs sont sensibilisés aux menaces. Pour les PME, cette démarche permet de mieux anticiper les incidents et de structurer une politique de sécurité cohérente.
Sauvegarde et reprise d’activité : limiter l’impact des cyberattaques
Une attaque par ransomware ou une panne informatique peut interrompre durablement l’activité d’une entreprise. Pour limiter ces conséquences, il est essentiel de disposer de sauvegardes sécurisées, régulièrement testées et protégées contre les accès non autorisés.
Un plan de reprise d’activité informatique (PRA) permet de définir les procédures nécessaires pour restaurer les systèmes prioritaires et réduire les interruptions. Associées à une infrastructure résiliente et à des tests réguliers, ces mesures contribuent à renforcer la continuité des services et à répondre aux enjeux de cybersécurité liés à NIS2.
Cloud et cybersécurité : un levier de résilience
Une infrastructure cloud bien conçue peut faciliter la protection des données, la supervision des systèmes et la reprise après incident. Toutefois, le cloud ne garantit pas automatiquement la conformité NIS2.
Le choix d’un prestataire doit prendre en compte plusieurs critères : la localisation des données, la gestion des accès, la sécurité des sauvegardes, la disponibilité des services et les procédures de gestion des incidents.
La souveraineté numérique et la transparence sur l’hébergement sont également importantes pour maîtriser les risques liés aux données et aux infrastructures. Les entreprises doivent notamment comprendre où leurs données sont hébergées, qui peut y accéder et comment elles peuvent être récupérées en cas d’incident.
Conclusion : anticiper NIS2 pour renforcer la sécurité des PME
En 2026, la directive NIS2 incite les entreprises concernées à renforcer leur gouvernance, leur protection informatique et leur capacité à gérer les incidents.
Pour les PME, la priorité est de vérifier leurs obligations, d’identifier leurs vulnérabilités et de mettre en place des mesures adaptées à leurs risques. La sécurisation des infrastructures, la protection des données et la préparation à la reprise d’activité doivent être envisagées comme les composantes d’une même stratégie.
UNIVIRTUAL accompagne les organisations dans leurs réflexions autour du cloud, de la cybersécurité et de la résilience des infrastructures numériques, avec des datacenters en France et en Suisse.
Découvrez les solutions cloud d’UNIVIRTUAL pour approfondir les enjeux d’hébergement et de sécurité des infrastructures.
L’objectif est de faire de la cybersécurité un levier de résilience et de confiance, plutôt qu’une simple réponse aux contraintes réglementaires.