Publié le 16/07/2026 par Daniel SCHNETZER
Dernière date de mise à jour : 16/07/2026
Introduction : le cloud, un enjeu de souveraineté numérique
Le cloud computing est devenu un pilier de la transformation numérique des entreprises. Hébergement des applications métiers, stockage des données sensibles, environnements de production et outils collaboratifs reposent désormais sur des infrastructures numériques souvent réparties entre plusieurs pays.
Mais cette dépendance soulève une question stratégique : qui contrôle réellement les infrastructures sur lesquelles reposent les activités de l’entreprise ?
Les tensions internationales, les évolutions réglementaires, les sanctions économiques et la concentration du marché technologique peuvent modifier les conditions d’accès à certains services numériques. Une infrastructure performante et sécurisée sur le plan technique n’est donc pas nécessairement exempte de risques géopolitiques.
Pour les directions générales, les DSI, les CTO et les RSSI, le risque géopolitique dans le cloud doit désormais être intégré à la gestion des risques numériques. L’enjeu ne consiste pas uniquement à savoir où sont stockées les données, mais également à comprendre qui exploite les infrastructures, quelles législations peuvent s’appliquer et quelles solutions restent disponibles en cas de crise.
Risque géopolitique dans le cloud : de quoi parle-t-on ?
Le risque géopolitique dans le cloud désigne l’ensemble des menaces liées aux relations internationales, aux décisions politiques et aux rapports de force économiques susceptibles d'affecter l'accès aux infrastructures numériques, aux données ou aux services informatiques d'une entreprise.
Contrairement à une cyberattaque classique, ce risque ne provient pas nécessairement d'un acteur malveillant ciblant directement une organisation. Il peut résulter d'une décision gouvernementale, d'une restriction commerciale, d'un conflit international ou d'une évolution du cadre juridique applicable à un fournisseur.
Plusieurs situations méritent une attention particulière :
- Les restrictions d'accès aux technologies, susceptibles de limiter la disponibilité de certains logiciels, composants ou services.
- Les législations extraterritoriales, qui peuvent soumettre certains fournisseurs à des obligations légales étrangères, selon leur situation juridique.
- Les tensions sur les chaînes d'approvisionnement, qui peuvent affecter les équipements, les mises à jour et la maintenance.
- Les dépendances technologiques, qui rendent une entreprise vulnérable lorsqu'elle ne dispose pas d'alternative opérationnelle.
Ces risques peuvent se traduire par une interruption de service, une difficulté à récupérer des données, une augmentation des coûts ou une perte de maîtrise sur des actifs numériques critiques.
Pour les dirigeants, la question est donc autant stratégique que technique : l'entreprise peut-elle continuer à fonctionner si son fournisseur cloud devient inaccessible ou si les conditions d'utilisation de ses services évoluent brutalement ?
Localisation des données et juridiction : deux enjeux différents
Héberger ses données dans un datacenter européen constitue un élément important de maîtrise des risques, mais cela ne suffit pas toujours à garantir une souveraineté numérique complète.
Il est essentiel de distinguer la localisation des données de la juridiction applicable au fournisseur.
La localisation indique le pays dans lequel les données sont stockées ou traitées. La juridiction dépend notamment de l'entité contractante, de la structure du groupe, de ses activités et des lois susceptibles de lui être applicables.
À titre d'exemple, le CLOUD Act américain prévoit, sous certaines conditions juridiques, des obligations de communication de données pour les fournisseurs soumis à la juridiction américaine, y compris lorsque les données concernées sont conservées à l'étranger. Son application dépend toutefois des circonstances et des critères de compétence applicables.
Cela ne signifie pas qu'un gouvernement étranger dispose d'un accès automatique à toutes les données hébergées par un fournisseur international. En revanche, la localisation européenne ne permet pas, à elle seule, d'écarter toute exposition juridique extraterritoriale.
Pour évaluer le niveau réel de souveraineté d'un cloud, les entreprises doivent donc examiner plusieurs critères : identité de l'entité contractante, contrôle capitalistique, accès administratifs, sous-traitants, juridictions applicables et garanties contractuelles.
Cette analyse permet de dépasser une approche limitée à l'emplacement physique des serveurs.
Dépendance à un fournisseur cloud : un risque stratégique pour l'entreprise
La concentration des services informatiques chez un seul fournisseur peut simplifier l'exploitation quotidienne, mais elle crée également une dépendance susceptible de devenir critique.
Cette situation, souvent désignée par le terme vendor lock-in, apparaît lorsque les applications, les données et les processus de l'entreprise sont fortement liés aux technologies propriétaires d'un prestataire.
En cas de changement tarifaire important, de restriction réglementaire ou d'indisponibilité prolongée, la migration vers un autre environnement peut alors s'avérer complexe, coûteuse et longue.
Le risque augmente lorsque plusieurs composants essentiels dépendent du même acteur : hébergement, sauvegarde, gestion des identités, outils de sécurité et supervision.
Pour réduire cette exposition, les entreprises peuvent mettre en place une stratégie de réversibilité cloud reposant sur plusieurs principes :
- Documenter les dépendances techniques entre applications, données et services.
- Prévoir la portabilité des données et vérifier les formats d'export disponibles.
- Tester régulièrement les procédures de migration et de restauration.
- Évaluer des solutions alternatives pour les services les plus critiques.
- Encadrer contractuellement la réversibilité, les délais de restitution et les conditions de sortie.
Une architecture multicloud ou hybride peut également contribuer à diversifier les dépendances. Toutefois, elle ne garantit pas automatiquement une meilleure résilience : elle implique davantage de complexité, de coûts et de besoins en compétences.
L'objectif n'est donc pas de multiplier systématiquement les fournisseurs, mais de préserver une capacité réelle de décision et de continuité opérationnelle.
Souveraineté numérique : quels critères pour choisir son cloud ?
La souveraineté numérique ne se résume pas à la nationalité d'un fournisseur. Elle repose sur la capacité d'une organisation à maîtriser ses données, ses accès, ses technologies et ses choix d'exploitation.
Pour les entreprises européennes, une infrastructure hébergée en France ou en Suisse peut contribuer à renforcer ce contrôle, à condition d'examiner également les aspects juridiques et opérationnels.
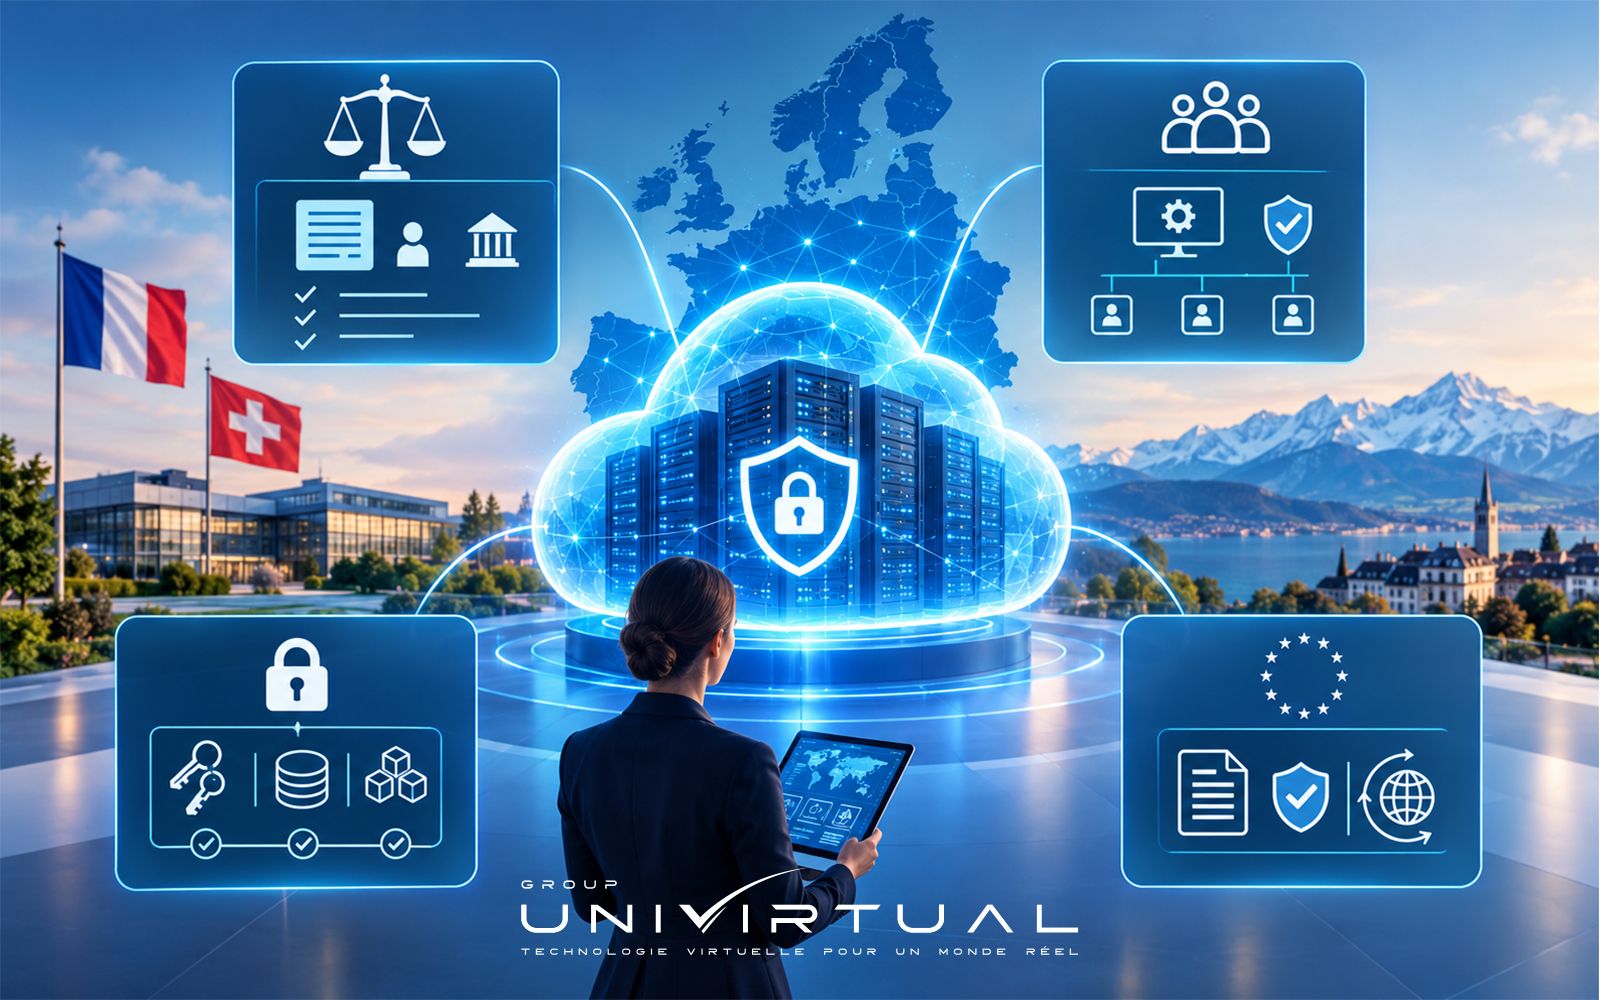
Une évaluation sérieuse doit notamment porter sur quatre dimensions.
1. La souveraineté juridique
Il convient d'identifier l'entité qui fournit le service, les lois susceptibles de lui être applicables et les conditions dans lesquelles les autorités peuvent demander l'accès aux données.
2. La maîtrise opérationnelle
Les entreprises doivent connaître les personnes et les organisations susceptibles d'administrer les infrastructures, les mécanismes de contrôle des accès et les modalités de supervision.
3. La protection des données
Le chiffrement, la gestion des clés, la segmentation des environnements et la traçabilité des accès contribuent à réduire les risques. Le chiffrement est particulièrement important lorsque l'entreprise conserve la maîtrise effective de ses clés.
4. La conformité réglementaire
Le RGPD encadre les transferts de données personnelles hors de l'Espace économique européen. Selon la situation, une décision d'adéquation ou des garanties appropriées, telles que les clauses contractuelles types, peuvent être nécessaires. Le respect de ces mécanismes doit être évalué au regard des circonstances réelles du transfert.
Il est donc préférable de considérer la souveraineté comme un ensemble de garanties vérifiables, plutôt que comme une simple promesse commerciale.
Comment intégrer le risque géopolitique dans sa stratégie cloud ?
La maîtrise du risque géopolitique nécessite une approche structurée associant la direction générale, la DSI, le RSSI, les équipes juridiques et les responsables métiers.
La première étape consiste à cartographier les actifs numériques critiques : données sensibles, applications indispensables, fournisseurs, sous-traitants et dépendances technologiques.
Il faut ensuite évaluer les conséquences d'une indisponibilité ou d'une restriction d'accès. Une application peut-elle être remplacée ? Les données peuvent-elles être récupérées indépendamment du fournisseur ? Combien de temps l'activité peut-elle fonctionner sans le service concerné ?
Cette analyse doit être complétée par un plan de continuité et de reprise d'activité, des sauvegardes isolées et des tests réguliers de restauration.
Les entreprises peuvent également définir des critères de sélection intégrant la transparence juridique, la réversibilité, la localisation des infrastructures et la diversification des dépendances.
Enfin, le risque géopolitique doit faire l'objet d'une surveillance continue. L'évolution des réglementations, des contrats, des chaînes d'approvisionnement et des relations internationales peut rendre nécessaire une réévaluation périodique des choix technologiques.
Pourquoi l'infrastructure européenne compte-t-elle ?
Le choix d'un prestataire disposant d'infrastructures en Europe peut faciliter la maîtrise de la localisation des données, les échanges avec les équipes d'exploitation et la compréhension des engagements contractuels.
Toutefois, un cloud européen n'est pas automatiquement un cloud souverain. La structure juridique du prestataire, ses éventuelles dépendances technologiques et ses pratiques d'administration doivent également être prises en compte.
Les entreprises doivent donc rechercher une combinaison cohérente entre hébergement maîtrisé, sécurité technique, transparence et capacité de réversibilité.
Cette approche permet de construire une infrastructure alignée sur les besoins réels de l'organisation, sans confondre souveraineté, conformité réglementaire et sécurité informatique : ces trois dimensions sont complémentaires, mais distinctes.
Conclusion : le contrôle du cloud devient un enjeu de gouvernance
Le risque géopolitique dans le cloud invite les entreprises à dépasser une vision centrée sur la performance technique et le coût de l'hébergement. La véritable question est celle de leur capacité à conserver le contrôle de leurs données et la continuité de leurs opérations dans un environnement international incertain.
Comprendre les juridictions applicables, limiter les dépendances critiques, prévoir la réversibilité et renforcer la résilience constituent désormais des leviers essentiels de gouvernance numérique.
Dans cette perspective, UNIVIRTUAL accompagne les organisations avec des solutions cloud et des infrastructures numériques s'appuyant sur des datacenters en France et en Suisse, ainsi qu'une approche orientée vers la sécurité, la performance et la résilience.
Pour approfondir cette démarche, découvrez les solutions cloud, infrastructures numériques et l'offre cloud professionnelle d'UNIVIRTUAL.
L'enjeu n'est pas de rechercher une absence totale de risque, mais de construire un environnement numérique dont les dépendances sont connues, les garanties vérifiables et les alternatives opérationnelles.