Publié le 22/05/2026 par Clémence LUCIANI
Dernière date de mise à jour : 22/05/2026
Introduction : Kubernetes, un choix stratégique pour les entreprises
La modernisation des infrastructures IT pousse les entreprises à adopter des architectures plus flexibles, capables de répondre aux exigences de disponibilité, de performance et d'agilité. Dans ce contexte, Kubernetes s'impose comme une solution de référence pour l'orchestration de conteneurs et l'automatisation du déploiement des applications.
Cette plateforme permet de gérer des applications conteneurisées, de répartir les charges de travail et de faciliter leur mise à l'échelle. Toutefois, son adoption ne garantit pas automatiquement une infrastructure performante ou sécurisée.
Un projet Kubernetes mal préparé peut entraîner une complexité opérationnelle accrue, des dépenses imprévues et de nouvelles vulnérabilités. Pour les DSI, CTO et RSSI, l'enjeu consiste donc à intégrer Kubernetes dans une stratégie cohérente de cloud computing, de cybersécurité et de gouvernance IT.
Voici 7 erreurs à éviter avant de déployer Kubernetes en entreprise.
1. Déployer Kubernetes sans définir les besoins métier
La première erreur consiste à adopter Kubernetes sans identifier précisément les objectifs du projet. Toutes les applications ne nécessitent pas une architecture distribuée ni une orchestration de conteneurs.
Avant de lancer un déploiement, il est essentiel d'évaluer les besoins en disponibilité, en scalabilité, en performance et en fréquence de mise à jour. Une application monolithique peu évolutive peut, par exemple, nécessiter une modernisation préalable avant de tirer pleinement parti de Kubernetes.
La démarche doit commencer par une analyse des applications existantes, de leurs dépendances et de leurs contraintes métier. Cette étape permet de déterminer quels services doivent être conteneurisés et quels bénéfices sont réellement attendus.
À retenir : Kubernetes doit répondre à un besoin opérationnel identifié, et non devenir un objectif technologique en soi.
2. Sous-estimer la complexité de l'orchestration de conteneurs
Kubernetes automatise de nombreuses opérations, mais son fonctionnement repose sur plusieurs composants : cluster, nœuds, pods, services, contrôleurs et mécanismes de planification.
Sans compétences adaptées, leur configuration et leur maintenance peuvent rapidement devenir complexes. Les équipes doivent notamment maîtriser les ressources disponibles, les politiques de déploiement, la gestion du réseau et les mécanismes de reprise.
Une architecture adaptée nécessite également de définir les responsabilités entre les équipes de développement, d'exploitation et de sécurité.
L'adoption de Kubernetes doit donc s'accompagner d'une montée en compétences et d'une documentation technique claire. Une approche progressive, avec un projet pilote, permet de limiter les risques avant la généralisation.
3. Négliger la sécurité dès la conception
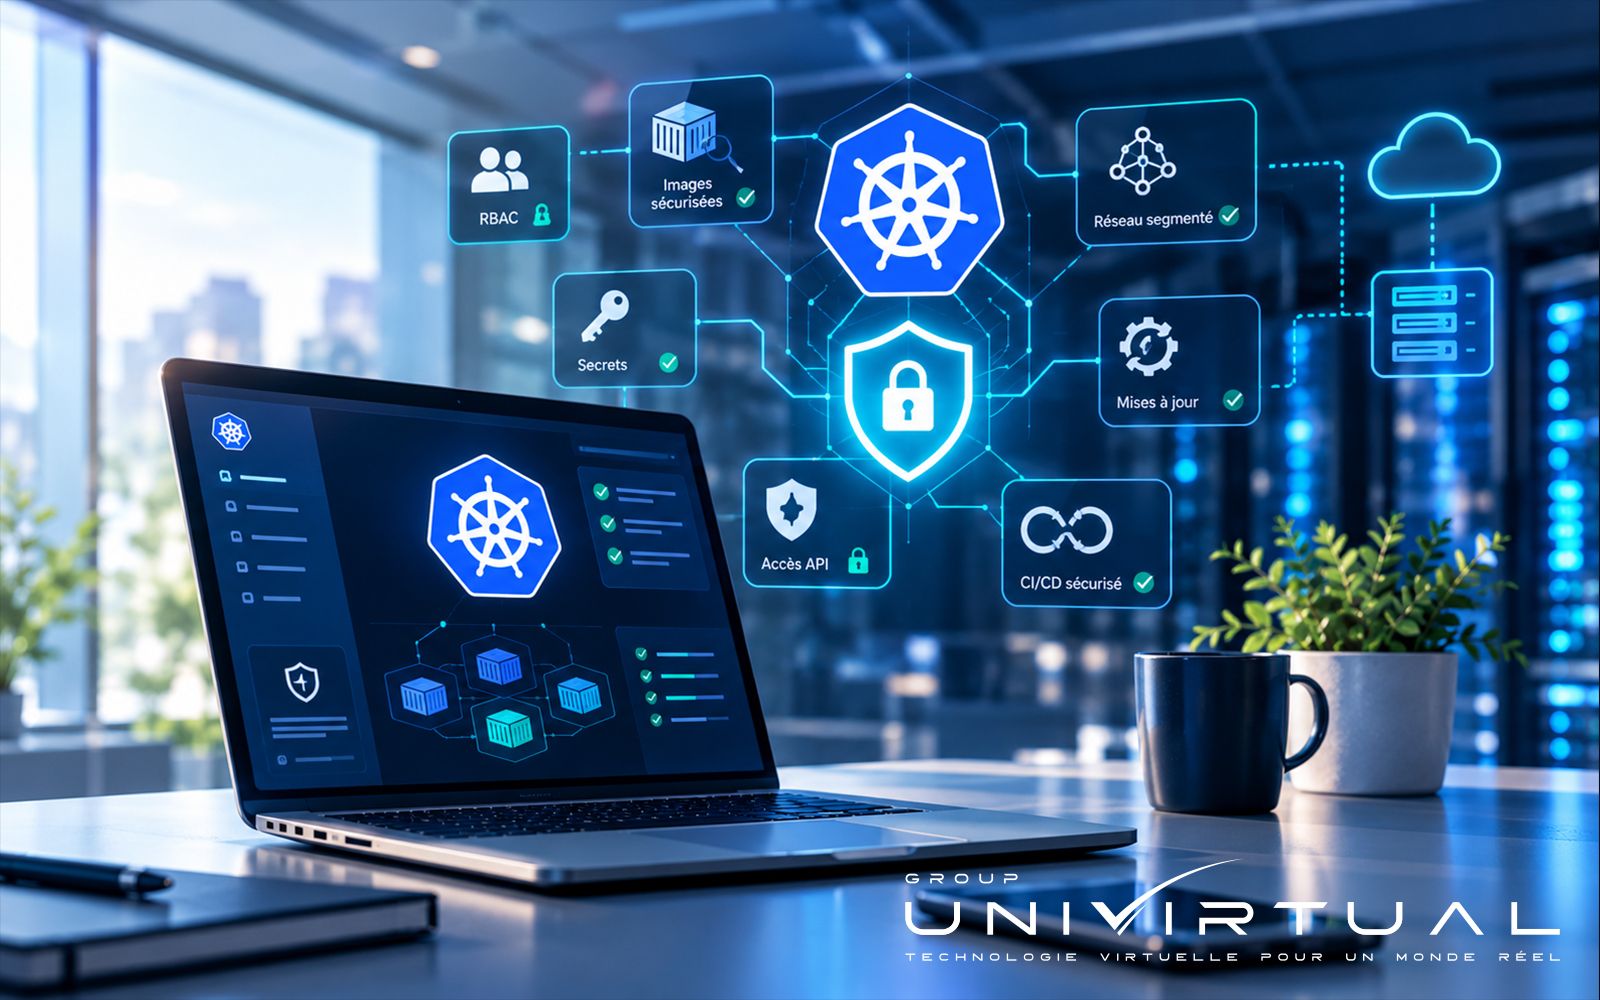
La sécurité ne doit pas être ajoutée après le déploiement. Un cluster Kubernetes mal configuré peut exposer des applications, des secrets techniques ou des interfaces d'administration à des accès non autorisés.
Plusieurs mesures sont indispensables :
- Appliquer le principe du moindre privilège avec des rôles et permissions RBAC adaptés.
- Sécuriser les images de conteneurs et analyser leurs vulnérabilités.
- Protéger les secrets, les clés et les identifiants.
- Segmenter les communications réseau entre les applications.
- Mettre à jour régulièrement les composants du cluster.
Il est également recommandé de limiter les privilèges des conteneurs, de contrôler les accès à l'API Kubernetes et d'intégrer les vérifications de sécurité aux pipelines CI/CD.
Pour les RSSI, l'objectif est de considérer chaque cluster comme un environnement de production à part entière, soumis aux mêmes exigences de gouvernance et de contrôle que le reste du système d'information.
4. Ignorer la supervision et l'observabilité
Un déploiement Kubernetes ne se limite pas à vérifier si les applications sont accessibles. Dans un environnement distribué, une dégradation peut provenir d'un pod, d'un nœud, d'une dépendance externe ou d'une saturation des ressources.
Sans observabilité, les équipes risquent de détecter les incidents trop tard et de prolonger les interruptions de service.
Une stratégie efficace combine trois éléments : les métriques, les journaux d'événements (logs) et les traces distribuées. Elle doit aussi prévoir des alertes pertinentes sur la consommation CPU et mémoire, les redémarrages de conteneurs, les erreurs applicatives et la disponibilité des services.
Les indicateurs doivent être associés à des objectifs de niveau de service (SLO) et à des procédures de réponse aux incidents.
La supervision permet ainsi de mieux anticiper les anomalies, de faciliter le diagnostic et de préserver la continuité des applications.
5. Mal anticiper les coûts d'infrastructure
Kubernetes peut optimiser l'utilisation des ressources, mais une configuration inadéquate peut aussi générer des coûts importants. Des ressources surdimensionnées, des environnements inutilisés ou une multiplication des clusters augmentent les dépenses sans créer nécessairement de valeur métier.
Les entreprises doivent définir des demandes et des limites de ressources réalistes, analyser la consommation réelle et adapter la capacité aux charges de travail.
Il convient également de prendre en compte les coûts indirects : stockage persistant, trafic réseau, supervision, sauvegardes, maintenance et compétences techniques.
Une démarche FinOps permet de rapprocher les dépenses cloud des usages réels. Des revues régulières de consommation et des règles de dimensionnement contribuent à améliorer l'efficacité économique de l'infrastructure.
6. Oublier la sauvegarde et la reprise après incident
Kubernetes facilite la recréation de certains composants applicatifs, mais cela ne signifie pas que les données sont automatiquement protégées.
Les bases de données, volumes persistants, secrets et configurations critiques nécessitent une stratégie de sauvegarde adaptée. La perte d'un cluster ou une erreur de configuration ne doit pas compromettre la capacité de restaurer les applications.
Il est nécessaire de définir des objectifs RPO (perte de données maximale acceptable) et RTO (durée maximale acceptable d'interruption), puis de tester régulièrement les procédures de restauration.
La sauvegarde des données persistantes, la protection des configurations et la documentation du processus de reconstruction doivent faire partie du plan de continuité informatique.
Une architecture résiliente repose sur des mécanismes de reprise vérifiés, et non sur la seule présence de plusieurs nœuds dans un cluster.
7. Déployer Kubernetes sans gouvernance ni stratégie d'évolution
La dernière erreur consiste à considérer le premier déploiement comme l'aboutissement du projet. Kubernetes évolue régulièrement et nécessite une gestion rigoureuse des versions, des correctifs, des configurations et des politiques de sécurité.
Sans gouvernance, les équipes peuvent multiplier les environnements, adopter des pratiques incompatibles et créer une dette technique difficile à maîtriser.
Il est recommandé de standardiser les modèles de déploiement, d'automatiser les mises à jour lorsque cela est pertinent et de définir clairement les responsabilités opérationnelles.
Les pipelines DevOps et CI/CD facilitent la reproductibilité des déploiements, tandis que les politiques de configuration contribuent à maintenir un niveau de sécurité homogène.
Une gouvernance efficace permet de faire évoluer la plateforme sans compromettre la stabilité des applications ni la maîtrise des coûts.
Pourquoi intégrer Kubernetes dans une stratégie cloud cohérente ?
Kubernetes prend toute sa valeur lorsqu'il s'inscrit dans une architecture adaptée aux besoins de l'entreprise. Le choix de l'infrastructure d'hébergement, la localisation des données, la connectivité, la sécurité et les exigences de disponibilité doivent être étudiés conjointement.
Pour les organisations soumises à des contraintes réglementaires ou opérationnelles, le choix d'un environnement cloud européen peut également contribuer à renforcer la maîtrise de l'hébergement et de la gouvernance des données. La localisation ne suffit toutefois pas, à elle seule, à garantir la souveraineté : les accès, les responsabilités contractuelles et les dépendances technologiques doivent aussi être évalués.
Conclusion : réussir Kubernetes grâce à une approche maîtrisée
Le déploiement de Kubernetes en entreprise représente une opportunité pour moderniser les applications, automatiser les opérations et améliorer la flexibilité des infrastructures. Mais ces bénéfices dépendent directement de la préparation du projet, de la sécurité, de l'observabilité et de la capacité à maîtriser les coûts.
Avant de déployer, les entreprises doivent donc évaluer leurs besoins, structurer leur gouvernance et vérifier que leur infrastructure peut répondre aux exigences de disponibilité et de résilience.
Avec ses solutions de cloud computing, ses infrastructures européennes en France et en Suisse et son expertise en infrastructures numériques, UNIVIRTUAL accompagne les organisations dans leurs réflexions autour d'environnements IT sécurisés et performants.
Découvrez les solutions proposées sur le site d'UNIVIRTUAL et explorez les offres cloud et infrastructures adaptées à vos besoins.