Publié le 28/08/2026 par Clémence LUCIANI
Dernière date de mise à jour : 03/11/2026
Les dépendances numériques, un enjeu stratégique pour les entreprises
Les entreprises s’appuient aujourd’hui sur un écosystème numérique complexe : infrastructures cloud, logiciels métiers, prestataires informatiques, solutions de cybersécurité et services externalisés. Cette interconnexion favorise l’agilité et la performance, mais elle crée également de nouvelles vulnérabilités.
Une entreprise peut disposer de solides protections internes tout en restant exposée à une faille chez son hébergeur, son éditeur logiciel ou son prestataire informatique. La sécurité de son système d’information ne dépend donc plus uniquement de ses propres mesures de protection, mais aussi de celles de ses partenaires.
Cette problématique est au cœur de l’actualité publiée par l’Agence de l’Union européenne pour la cybersécurité (ENISA). Dans son analyse du paysage des cybermenaces 2026 l’agence souligne que les dépendances numériques élargissent la surface d’attaque et peuvent amplifier les conséquences d’un incident.
Pour les dirigeants, DSI et responsables cybersécurité, l’enjeu est désormais clair : renforcer la cyberrésilience de l’entreprise implique de maîtriser les risques liés à l’ensemble de sa chaîne de dépendances numériques.
Analyse de l’actualité : quand les fournisseurs deviennent un point d’entrée pour les cyberattaques
Une surface d’attaque qui dépasse le périmètre de l’entreprise
Les systèmes d’information sont de plus en plus interconnectés. Un prestataire peut disposer d’accès privilégiés à plusieurs environnements clients, tandis qu’un logiciel largement utilisé peut devenir un vecteur de compromission à grande échelle.
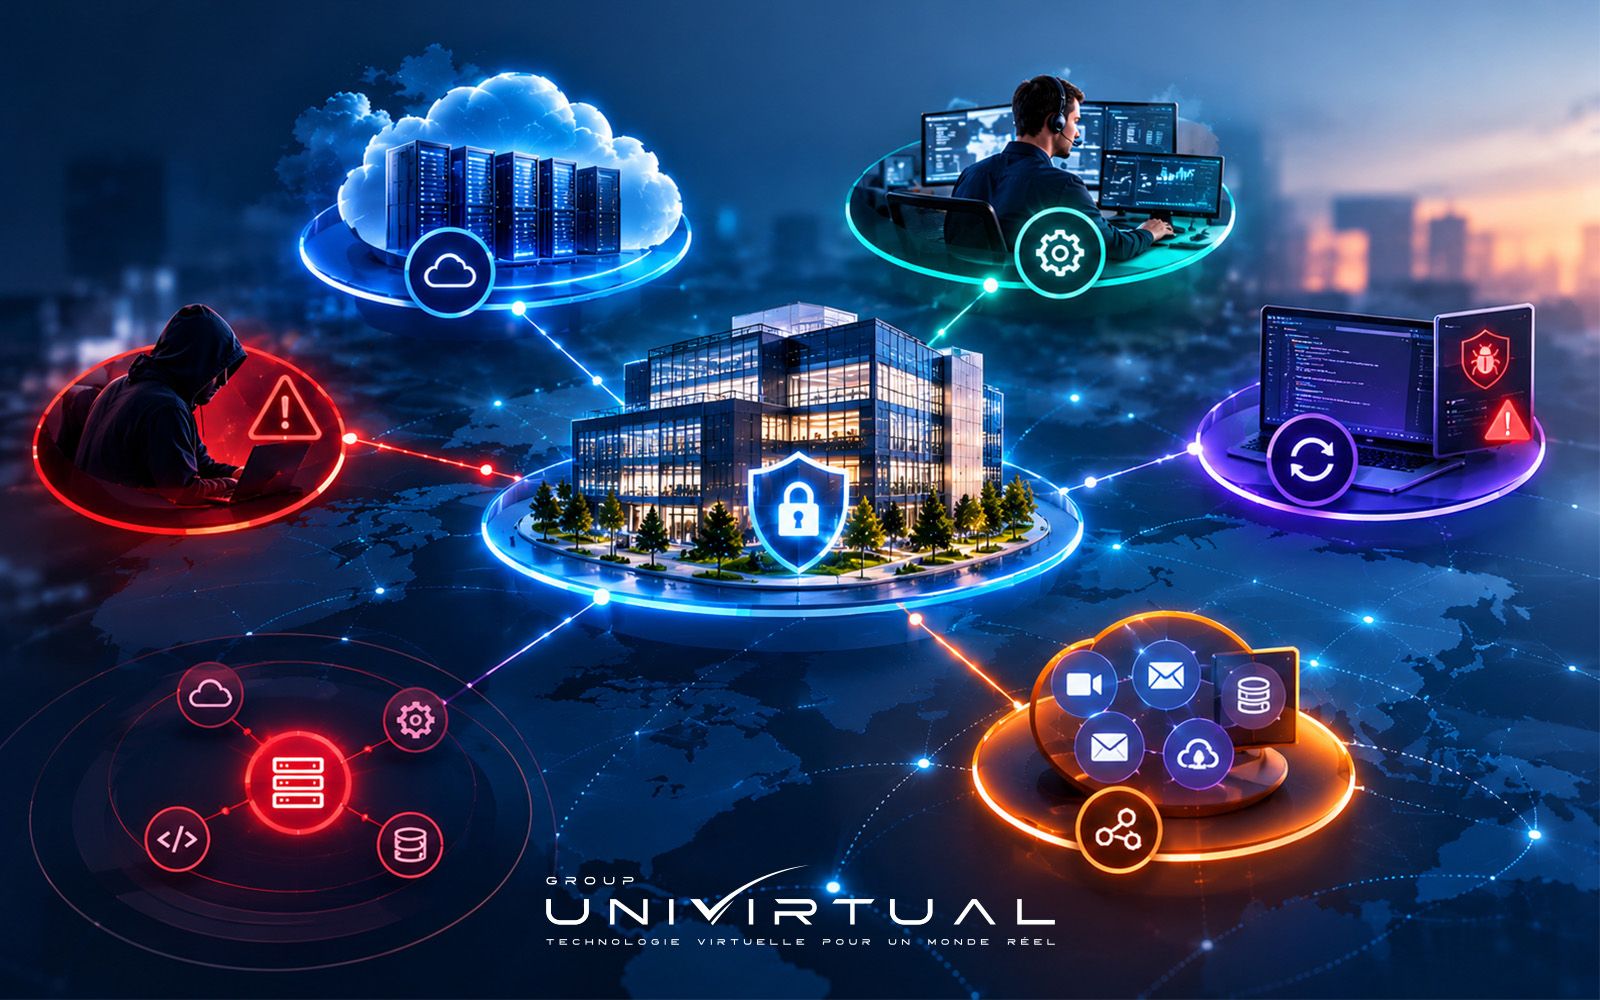
Les cybercriminels exploitent cette réalité en ciblant non seulement les entreprises finales, mais également leurs fournisseurs, leurs outils et leurs infrastructures. Une compromission chez un partenaire peut ainsi permettre de contourner certaines protections et de toucher plusieurs organisations.
L’analyse de l’ENISA met en évidence la persistance des attaques contre les chaînes d’approvisionnement numériques et les prestataires tiers. Ces incidents peuvent avoir un impact important, car leurs effets se propagent au-delà de l’organisation initialement visée.
Le risque ne se limite donc plus à une attaque directe : il peut être indirect, partagé et systémique.
Cloud, logiciels et infogérance : des dépendances à cartographier
Les dépendances numériques prennent plusieurs formes :
- Les fournisseurs cloud, qui hébergent les applications, les données et les infrastructures critiques.
- Les prestataires IT et d’infogérance, qui administrent les systèmes et disposent parfois de droits d’accès étendus.
- Les éditeurs de logiciels, dont les mises à jour ou les vulnérabilités peuvent affecter de nombreux clients.
- Les services tiers, comme les outils de sauvegarde, d’authentification, de supervision ou de communication.
Le problème apparaît lorsque ces dépendances sont mal identifiées ou insuffisamment contrôlées. Une organisation peut, par exemple, dépendre d’un seul fournisseur pour l’hébergement, la sauvegarde et l’administration de ses environnements.
Cette concentration peut créer un point de défaillance unique : une compromission, une panne majeure ou une indisponibilité du prestataire risque alors de perturber plusieurs fonctions essentielles.
La priorité consiste donc à connaître ses dépendances, à évaluer leur criticité et à comprendre les conséquences d’une interruption de service.
Implications pour les entreprises : passer d’une sécurité interne à une résilience globale
1. Évaluer les risques liés aux fournisseurs IT
La gestion des risques tiers ne doit pas se limiter à la signature d’un contrat ou à un questionnaire de conformité. Elle doit permettre d’évaluer concrètement le niveau de sécurité du partenaire, ses pratiques de gestion des incidents et sa capacité à maintenir ses services.
Les entreprises doivent notamment examiner :
- les mécanismes d’authentification et de contrôle des accès
- les procédures de gestion des vulnérabilités et des mises à jour
- les dispositifs de sauvegarde et de reprise après incident
- les engagements de disponibilité et de notification des incidents
- les conditions de réversibilité et de récupération des données
Un fournisseur stratégique doit être évalué selon le risque qu’il représente pour l’activité, et pas uniquement selon son coût ou ses performances techniques.
2. Renforcer la gouvernance des accès et des prestataires
Les accès accordés aux partenaires externes constituent un enjeu majeur. Des comptes administrateurs insuffisamment protégés, des identifiants partagés ou des droits conservés après la fin d’une mission peuvent faciliter une intrusion.
Une stratégie efficace repose sur le principe du moindre privilège, l’authentification multifacteur (MFA), la traçabilité des actions et la révision régulière des habilitations.
Les accès doivent être limités aux ressources nécessaires, accordés pour une durée adaptée et supprimés dès qu’ils ne sont plus justifiés.
En parallèle, les entreprises doivent définir clairement les responsabilités entre leurs équipes internes et leurs prestataires, notamment en matière de supervision, de traitement des alertes et de gestion de crise.
3. Préparer la continuité d’activité en cas de défaillance d’un partenaire
La cybersécurité ne consiste pas uniquement à empêcher les attaques. Elle doit également permettre de maintenir ou de rétablir les activités essentielles lorsqu’un incident survient.
Une démarche de cyberrésilience doit prévoir des scénarios impliquant les fournisseurs : indisponibilité d’un service cloud, compromission d’un outil d’administration, perte d’accès à une plateforme ou interruption d’un prestataire critique.
Les mesures à envisager comprennent :
- des sauvegardes indépendantes et régulièrement testées
- des objectifs de reprise définis selon la criticité des services
- des procédures de fonctionnement dégradé
- des plans de continuité et de reprise d’activité
- des scénarios de remplacement ou de sortie d’un fournisseur
L’objectif est de réduire la dépendance opérationnelle à un acteur unique et de garantir une capacité de reprise réaliste.
Cloud et cybersécurité : construire un écosystème numérique maîtrisé
Le cloud offre aux entreprises des ressources évolutives, une meilleure flexibilité et des possibilités de redondance. Toutefois, migrer vers le cloud ne supprime pas le risque : cela transforme sa répartition entre l’entreprise et ses fournisseurs.
La responsabilité de sécuriser les identités, les configurations, les données et les usages doit être clairement définie. Il est également essentiel de comprendre les mécanismes de protection du fournisseur, les conditions de restauration et les limites de ses engagements contractuels.
La diversification des prestataires peut réduire certains risques de concentration, mais elle doit être réfléchie. Multiplier les environnements sans gouvernance commune peut accroître la complexité et créer de nouvelles failles.
Les entreprises doivent privilégier une architecture cohérente, fondée sur la visibilité, la segmentation, la supervision et la capacité de récupération. La localisation des données, les conditions d’accès administratif et la réversibilité méritent également une attention particulière.
La cyberrésilience devient ainsi un critère de conception de l’architecture cloud, et non une mesure ajoutée après un incident.
Pourquoi choisir UNIVIRTUAL pour sécuriser vos infrastructures numériques ?
La maîtrise des dépendances numériques nécessite une approche combinant infrastructure, sécurité et continuité d’activité.
UNIVIRTUAL accompagne les organisations dans la construction d’environnements cloud professionnels adaptés à leurs enjeux de performance et de protection. Selon les besoins de chaque entreprise, cette démarche peut intégrer :
- des infrastructures cloud conçues pour les environnements professionnels
- des solutions de sauvegarde et de restauration
- une approche orientée vers la disponibilité des services
- une réflexion sur la sécurité des données et la maîtrise des accès
- un accompagnement adapté aux contraintes de continuité d’activité
L’objectif est de permettre aux entreprises de mieux maîtriser leur environnement numérique et de renforcer leur capacité à faire face aux incidents.
Découvrez les solutions cloud et les services de cybersécurité d’UNIVIRTUAL pour construire une infrastructure adaptée à vos enjeux opérationnels et stratégiques.
Conclusion : la cyberrésilience se construit avec tout l’écosystème numérique
Les dépendances numériques sont devenues incontournables, mais elles ne doivent pas rester des zones d’ombre dans la stratégie de sécurité des entreprises.
L’actualité analysée par l’ENISA rappelle que les cybermenaces peuvent se propager à travers les fournisseurs et les infrastructures interconnectées. Pour les dirigeants, la réponse consiste à élargir la gestion des risques au-delà du périmètre interne : cartographier les dépendances, contrôler les accès, évaluer les prestataires et tester les capacités de reprise.
Une entreprise résiliente n’est pas seulement une entreprise capable de prévenir une attaque. C’est une organisation qui sait identifier ses dépendances critiques, limiter les effets d’un incident et maintenir ses activités malgré la défaillance d’un partenaire.
Dans cette perspective, le cloud et la cybersécurité doivent être pensés conjointement, au service d’une stratégie numérique durable, maîtrisée et résiliente.