Veröffentlicht am 30.4.2026 von Daniel SCHNETZER
Letzte Aktualisierung : 3.11.2026
Einleitung
Ransomware-Angriffe stellen eine erhebliche Bedrohung für Unternehmen dar. Indem Cyberkriminelle Dateien verschlüsseln und den Zugriff auf IT-Systeme blockieren, können sie Betriebsunterbrechungen, Datenverluste und erhebliche finanzielle Schäden verursachen.
Angesichts dieser Risiken reicht es nicht aus, über IT-Backups zu verfügen. Unternehmen müssen auch sicherstellen, dass ihre Sicherungen zuverlässig und geschützt sind und Daten innerhalb eines akzeptablen Zeitraums wiederherstellen können. Backups, die noch nie getestet wurden, können sich genau dann als unbrauchbar erweisen, wenn das Unternehmen sie am dringendsten benötigt.
Wie lässt sich die Wirksamkeit von Backups vor einem Cyberangriff überprüfen? Welche Tests sind erforderlich und welche Best Practices helfen dabei, die Cyberresilienz der IT-Infrastruktur zu stärken?
Warum sollten Backups gegen Ransomware getestet werden?
Datensicherungen sind ein wesentlicher Bestandteil einer Cybersicherheitsstrategie. Allerdings richten sich manche Angriffe auch gegen Backup-Systeme, um die Wiederherstellung von Daten nach einer Verschlüsselung zu verhindern.
Um diese Risiken zu reduzieren, müssen Unternehmen regelmäßig die Integrität ihrer Sicherungskopien, deren Verfügbarkeit und die Wiederherstellungsfähigkeit ihrer IT-Umgebungen überprüfen.
Die Risiken nicht getesteter Backups
Ein Backup kann funktionsfähig erscheinen, ohne tatsächlich verwendbar zu sein. Beschädigte Dateien, unvollständige Sicherungskopien, Konfigurationsfehler oder kompromittierte Zugangsdaten können eine erfolgreiche Wiederherstellung verhindern.
Zu den wichtigsten Risiken gehören:
- Datenverlust: Bestimmte Informationen können fehlen oder beschädigt sein.
- Längere Betriebsausfälle: Ein unerwartet komplexer Wiederherstellungsprozess kann die Wiederaufnahme des Geschäftsbetriebs verzögern.
- Kompromittierung von Backups: Angreifer können Sicherungskopien löschen oder verschlüsseln, wenn diese über das Netzwerk erreichbar sind.
- Unvollständige Wiederherstellung: Anwendungen können neu gestartet werden, ohne dass die erforderlichen Abhängigkeiten, Konfigurationen oder Datenbanken verfügbar sind.
Wie lässt sich die Zuverlässigkeit von Backups überprüfen?
Eine wirksame Strategie basiert auf mehreren ergänzenden Kontrollen: Unternehmen sollten prüfen, ob Sicherungsaufträge erfolgreich abgeschlossen werden, die Datenintegrität kontrollieren und Wiederherstellungstests in einer isolierten Umgebung durchführen.
Darüber hinaus sollte sichergestellt werden, dass die Backups auch dann zugänglich bleiben, wenn die üblichen Administratorkonten kompromittiert wurden.
Ziel ist es, zu gewährleisten, dass das Unternehmen seine Daten und wichtigen Dienste wiederherstellen kann, selbst wenn die primäre Infrastruktur von Ransomware betroffen ist.
Wie lässt sich die Wirksamkeit von Backups konkret testen?
Um die Zuverlässigkeit einer Backup-Lösung zu bewerten, reicht es nicht aus, automatisierte Berichte zu überwachen. Tests müssen nachweisen, dass Daten tatsächlich wiederhergestellt werden können und die wiederhergestellten Systeme ordnungsgemäß funktionieren.
Regelmäßige Wiederherstellungstests durchführen
Im ersten Schritt sollten Dateien, Datenbanken und Anwendungen ausgewählt werden, die für den Geschäftsbetrieb repräsentativ sind. Anschließend werden sie in einer Testumgebung wiederhergestellt.
Mit diesen Tests lassen sich folgende Aspekte überprüfen:
- Die Integrität der wiederhergestellten Daten, indem die wiederhergestellten Dateien mit den erwarteten Daten verglichen werden.
- Die Konsistenz der Anwendungen, insbesondere bei Datenbanken und geschäftskritischen Systemen.
- Die Wiederherstellungszeiten, um die tatsächlich benötigte Dauer der Wiederherstellung zu messen.
- Die Verfügbarkeit der Backups, auch wenn die Produktionssysteme nicht zugänglich sind.
Die Tests sollten verschiedene Datentypen abdecken und in regelmäßigen Abständen wiederholt werden. Eine erfolgreiche Wiederherstellung einzelner Dateien garantiert nicht, dass ein vollständiges IT-System wiederhergestellt werden kann.
Ein Ransomware-Szenario sicher simulieren
Ein Unternehmen kann eine Wiederherstellungsübung durchführen, ohne auf seinen Produktivsystemen eine Verschlüsselung auszulösen.
Dazu wird eine Testumgebung isoliert, ein Sicherungsstand vor dem simulierten Vorfall ausgewählt und anschließend werden die für die Wiederaufnahme des Betriebs erforderlichen Daten und Dienste wiederhergestellt.
Mit dieser Simulation lässt sich beurteilen, ob das IT-Team saubere Sicherungskopien identifizieren, die Wiederherstellungsverfahren korrekt anwenden und die wiederhergestellten Systeme auf mögliche Anzeichen einer Kompromittierung überprüfen kann.
Es ist unbedingt erforderlich, niemals echte Ransomware in einer Produktionsumgebung zu testen. Übungen müssen kontrolliert, dokumentiert und unter sicheren Bedingungen durchgeführt werden.
RTO- und RPO-Ziele messen
Zwei Kennzahlen helfen dabei, die Wiederherstellungsfähigkeit zu bewerten:
- RTO (Recovery Time Objective): die maximal akzeptable Zeit, um einen Dienst nach einer Unterbrechung wiederherzustellen.
- RPO (Recovery Point Objective): der maximal akzeptable Datenverlust, ausgedrückt als Zeitraum.
Ein RPO von vier Stunden bedeutet beispielsweise, dass der Datenverlust auf höchstens vier Stunden Geschäftstätigkeit begrenzt werden soll. Ein RTO von acht Stunden bedeutet, dass der betreffende Dienst innerhalb dieses Zeitraums wieder verfügbar sein muss.
Wiederherstellungstests ermöglichen es, diese Ziele mit den tatsächlich erzielten Ergebnissen zu vergleichen und notwendige Verbesserungen zu identifizieren.
Wie lässt sich der Schutz von Backups vor Ransomware verbessern?
Backups zu testen ist unverzichtbar. Ein wirksamer Schutz hängt jedoch auch von einer geeigneten Architektur, kontrollierten Zugriffsrechten und klar definierten Wiederherstellungsverfahren ab.
Eine resiliente Backup-Strategie einführen
Die 3-2-1-Backup-Regel bietet eine sinnvolle Grundlage: drei Kopien der Daten auf zwei unterschiedlichen Speichermedien aufbewahren, wobei eine Kopie extern gelagert wird.
Um den Schutz vor Ransomware zu verbessern, kann diese Strategie durch Offline-Backups, die vom Netzwerk getrennt sind, oder durch unveränderliche Backups ergänzt werden. Letztere können während eines festgelegten Aufbewahrungszeitraums weder verändert noch gelöscht werden.
Diese Maßnahmen verringern das Risiko, dass Angreifer gleichzeitig die Produktionsdaten und deren Sicherungskopien kompromittieren.
Zugriffe absichern und Backups überwachen
Backup-Systeme müssen wie kritische Komponenten der IT-Infrastruktur geschützt werden. Zu den empfohlenen Maßnahmen gehören:
- Eine strenge Zugriffskontrolle mit dedizierten Konten und eingeschränkten Berechtigungen.
- Multi-Faktor-Authentifizierung (MFA), sofern die eingesetzte Lösung diese Funktion unterstützt.
- Die Trennung von Umgebungen, um die Ausbreitung eines Angriffs aus den Produktionssystemen einzuschränken.
- Die Überwachung der Backup-Aufträge, um Fehler, ungewöhnliche Löschvorgänge oder verdächtige Änderungen zu erkennen.
- Dokumentierte Wiederherstellungsverfahren, die auch dann zugänglich sind, wenn die üblichen Werkzeuge nicht verfügbar sind.
Die Häufigkeit der Tests sollte an die Kritikalität der Anwendungen, die geschäftlichen Anforderungen und die Risiken angepasst werden, denen das Unternehmen ausgesetzt ist.
Tests in einen Disaster-Recovery-Plan integrieren
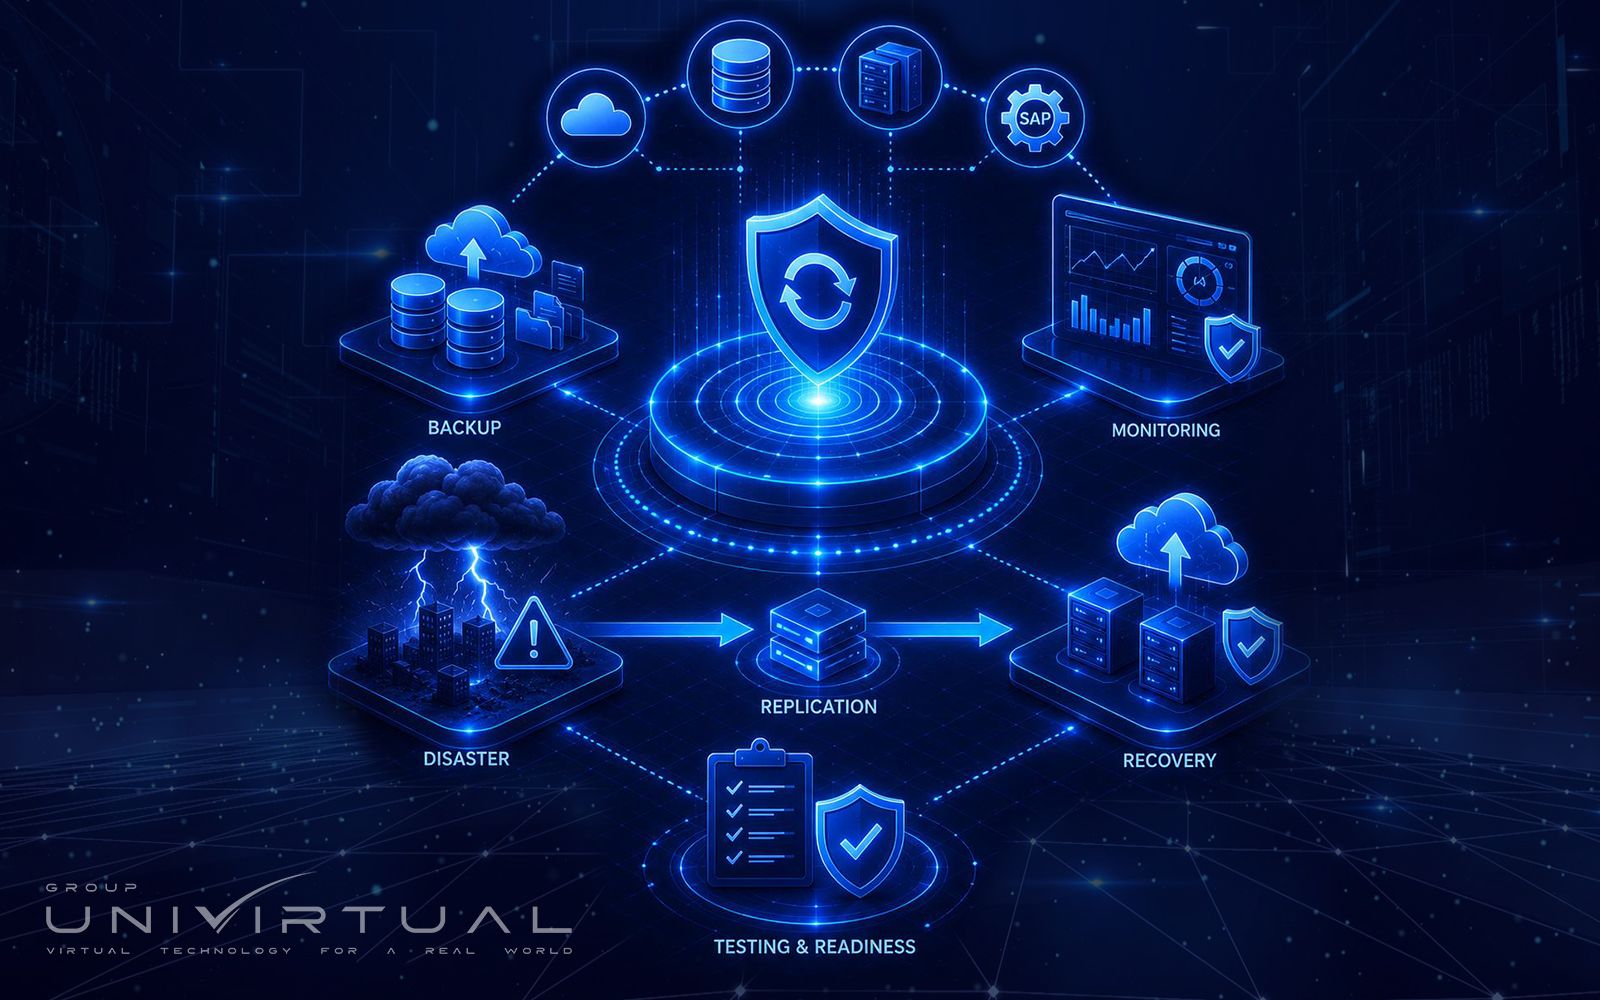
Die Ergebnisse der Tests sollten in den IT-Disaster-Recovery-Plan (DRP) und allgemein in das betriebliche Kontinuitätsmanagement einfließen.
Es empfiehlt sich, die wiederhergestellten Daten, die gemessenen Wiederherstellungszeiten, aufgetretene Fehler und erforderliche Korrekturmaßnahmen zu dokumentieren. Regelmäßige Übungen helfen den Teams außerdem, sich auf die richtigen Entscheidungen im Krisenfall vorzubereiten.
Unternehmen, die ihre Infrastruktur stärken möchten, können von spezialisierter Unterstützung in den Bereichen Cloud Computing, IT-Sicherheit und Geschäftskontinuität profitieren, um eine auf ihre Anforderungen abgestimmte Strategie zu entwickeln.
Fazit
Um mit Ransomware umzugehen, ist es wichtig, regelmäßig Backups zu testen, die Datenintegrität zu überprüfen und RTO- und RPO-Ziele zu beherrschen. Diese bewährten Vorgehensweisen helfen, die Cyber-Resilienz zu stärken und eine schnellere Erholung nach einem Cyberangriff sicherzustellen.
Vertrauen Sie auf UNIVIRTUAL, um Ihre Backups zu sichern und Ihre IT-Infrastruktur zu stärken. Entdecken Sie unsere Lösungen oder kontaktieren Sie unser Team für eine erste kostenlose Bewertung.