Veröffentlicht am 18.2.2026 von Daniel SCHNETZER
Letzte Aktualisierung : 3.11.2026
Einleitung : NIS2 – eine Herausforderung für die Cybersicherheit von KMU
Angesichts der zunehmenden Zahl von Cyberangriffen verschärft die NIS2-Richtlinie die Anforderungen an die Cybersicherheit in Europa. Ziel ist es, den Schutz von Informationssystemen, das Risikomanagement und die Geschäftskontinuität zu verbessern.
Im Jahr 2026 müssen KMU prüfen, ob sie in den Anwendungsbereich der Richtlinie fallen, und die erforderlichen Maßnahmen zur NIS2-Konformität frühzeitig planen. Über die gesetzlichen Verpflichtungen hinaus geht es darum, Daten zu schützen, Betriebsunterbrechungen zu begrenzen und die digitale Resilienz zu stärken.
NIS2 : Welche Unternehmen sind betroffen?
Die NIS2-Richtlinie betrifft mehrere Sektoren, darunter Energie, Gesundheitswesen, Verkehr, Industrie und digitale Infrastrukturen.
Ihre Anwendung hängt von der Branche, der Unternehmensgröße und bestimmten Sonderregelungen ab. Einige Organisationen können unabhängig von ihrer Größe betroffen sein.
KMU sollten daher anhand der europäischen Kriterien und der geltenden nationalen Vorschriften prüfen, ob sie unter die Richtlinie fallen. Auch wenn sie nicht unmittelbar der NIS2 unterliegen, können sie verpflichtet sein, Cybersicherheitsanforderungen ihrer Kunden oder Geschäftspartner zu erfüllen.
Was sind die wichtigsten NIS2-Anforderungen?
Betroffene Organisationen müssen einen strukturierten Cybersicherheitsansatz umsetzen, der auf die jeweiligen Risiken abgestimmt ist.
Zu den wichtigsten Maßnahmen gehören :
- Risikomanagement: Schwachstellen identifizieren und geeignete Schutzmaßnahmen festlegen.
- Systemsicherheit: Zugriffskontrollen verstärken, Updates einspielen und Daten schützen.
- Sicherheit von Lieferanten: Risiken im Zusammenhang mit Dienstleistern und der Lieferkette bewerten.
- Vorfallmanagement: Verfahren zur Erkennung, Reaktion und Meldung von Sicherheitsvorfällen festlegen.
- Geschäftskontinuität: Die Wiederherstellung von Diensten nach einem Ausfall oder Cyberangriff vorbereiten.
Cybersicherheit wird damit zu einer Governance-Aufgabe, die die Geschäftsleitung, IT-Teams und Dienstleister einbezieht.
Wie können KMU ihre NIS2-Konformität im Jahr 2026 vorbereiten?
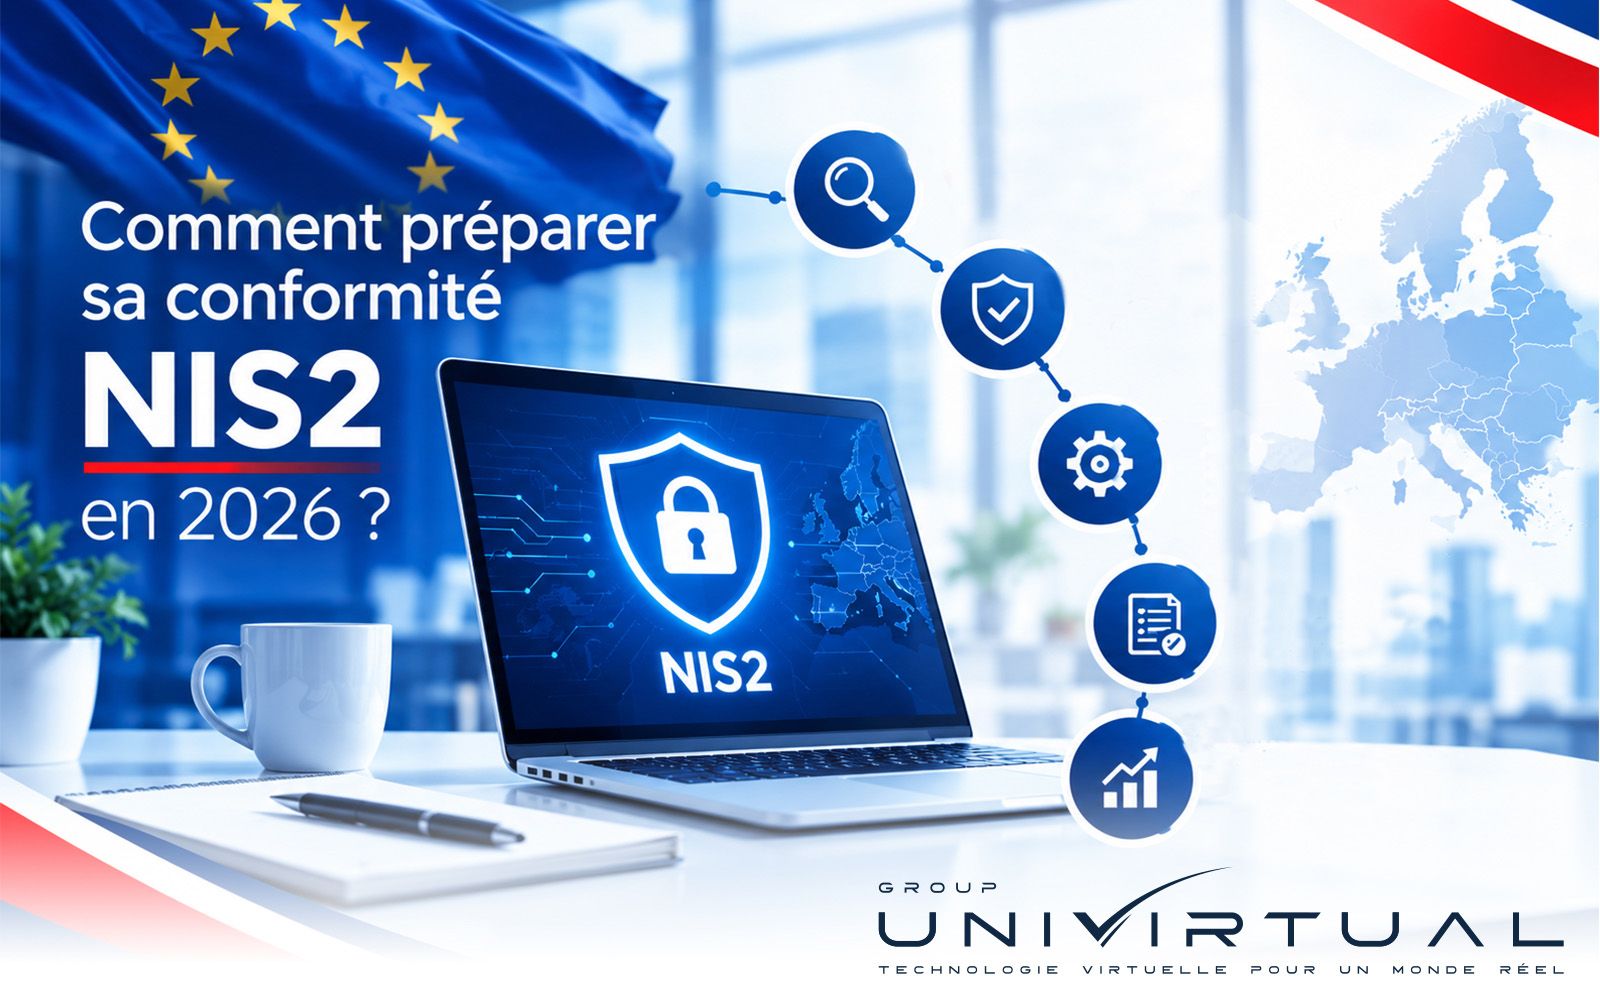
Um die Anforderungen der NIS2 frühzeitig umzusetzen, können KMU fünf Schritte befolgen :
- Die eigene regulatorische Situation prüfen und feststellen, ob das Unternehmen in den Anwendungsbereich der Richtlinie fällt.
- Eine Cybersicherheitsanalyse durchführen, um Risiken und Schwachstellen zu identifizieren.
- Maßnahmen priorisieren: Zugänge absichern, Updates installieren, Systeme überwachen und Backups schützen.
- Das Krisenmanagement vorbereiten, indem dokumentierte Verfahren erstellt und Wiederherstellungstests durchgeführt werden.
- Die umgesetzten Maßnahmen überwachen und Sicherheitsrichtlinien regelmäßig aktualisieren.
Mit diesem Vorgehen lässt sich ein Maßnahmenplan erstellen, der den Risiken und Ressourcen des Unternehmens entspricht. Außerdem erleichtert es die Zuweisung von Verantwortlichkeiten und die langfristige Überprüfung von Verbesserungen.
NIS2 und Verantwortung der Geschäftsleitung : eine Governance-Frage
Die NIS2-Richtlinie stärkt die Rolle der Geschäftsleitung bei der Überwachung der Cybersicherheit. IT-Sicherheit kann nicht mehr als rein technische Aufgabe betrachtet werden: Sie muss in die strategischen Entscheidungen des Unternehmens integriert werden.
Die Geschäftsleitung muss sicherstellen, dass die Risikomanagementmaßnahmen angemessen sind, die Teams über die erforderlichen Ressourcen verfügen und die Mitarbeitenden für Cyberbedrohungen sensibilisiert werden. Für KMU hilft dieser Ansatz, Sicherheitsvorfälle besser vorherzusehen und eine kohärente Sicherheitsstrategie aufzubauen.
Backups und Wiederherstellung : die Auswirkungen von Cyberangriffen begrenzen
Ein Ransomware-Angriff oder ein IT-Ausfall kann den Geschäftsbetrieb eines Unternehmens über längere Zeit unterbrechen. Um die Folgen zu begrenzen, sind sichere Backups unerlässlich, die regelmäßig getestet und vor unbefugtem Zugriff geschützt werden.
Ein IT-Notfallwiederherstellungsplan (Disaster Recovery Plan, DRP) legt die erforderlichen Verfahren fest, um kritische Systeme wiederherzustellen und Ausfallzeiten zu reduzieren. In Verbindung mit einer resilienten Infrastruktur und regelmäßigen Tests tragen diese Maßnahmen dazu bei, die Kontinuität der Dienste zu stärken und die mit NIS2 verbundenen Cybersicherheitsanforderungen zu erfüllen.
Cloud und Cybersicherheit : ein Hebel für mehr Resilienz
Eine gut konzipierte Cloud-Infrastruktur kann den Datenschutz, die Systemüberwachung und die Wiederherstellung nach einem Sicherheitsvorfall erleichtern. Allerdings garantiert die Cloud nicht automatisch die NIS2-Konformität.
Bei der Auswahl eines Anbieters sollten Unternehmen mehrere Kriterien berücksichtigen: den Speicherort der Daten, die Zugriffsverwaltung, die Sicherheit der Backups, die Verfügbarkeit der Dienste und die Verfahren für das Vorfallmanagement.
Auch die digitale Souveränität und die Transparenz hinsichtlich des Hostings sind wichtig, um Risiken im Zusammenhang mit Daten und Infrastrukturen zu kontrollieren. Unternehmen müssen wissen, wo ihre Daten gehostet werden, wer darauf zugreifen kann und wie sie im Falle eines Vorfalls wiederhergestellt werden können.
Fazit : NIS2 frühzeitig angehen, um die Sicherheit von KMU zu stärken
Im Jahr 2026 veranlasst die NIS2-Richtlinie betroffene Unternehmen dazu, ihre Governance, ihre IT-Sicherheit und ihre Fähigkeit zur Bewältigung von Sicherheitsvorfällen zu stärken.
Für KMU besteht die Priorität darin, ihre Verpflichtungen zu prüfen, Schwachstellen zu identifizieren und geeignete Maßnahmen entsprechend den bestehenden Risiken umzusetzen. Die Absicherung der Infrastruktur, der Datenschutz und die Planung der Wiederherstellung sollten als Bestandteile einer gemeinsamen Strategie betrachtet werden.
UNIVIRTUAL unterstützt Unternehmen bei Fragen rund um Cloud, Cybersicherheit und die Resilienz digitaler Infrastrukturen und verfügt über Rechenzentren in Frankreich und der Schweiz.
Entdecken Sie die Cloud-Lösungen von UNIVIRTUAL, um mehr über Hosting und die Sicherheit von Infrastrukturen zu erfahren.
Ziel ist es, Cybersicherheit zu einem Faktor für Resilienz und Vertrauen zu machen – und nicht nur zu einer Reaktion auf regulatorische Anforderungen.