Veröffentlicht am 28.8.2026 von Clémence LUCIANI
Letzte Aktualisierung : 3.11.2026
Digitale Abhängigkeiten als strategische Herausforderung
Unternehmen sind heute auf komplexe digitale Ökosysteme angewiesen. Dazu gehören Cloud-Infrastrukturen, Geschäftsanwendungen, IT-Dienstleister, Softwareanbieter und ausgelagerte Services. Diese Vernetzung ermöglicht mehr Flexibilität und Effizienz, schafft jedoch gleichzeitig neue Schwachstellen.
Ein Unternehmen kann über wirksame interne Sicherheitsmaßnahmen verfügen und dennoch durch eine Schwachstelle bei seinem Hosting-Anbieter, Softwarehersteller oder IT-Partner gefährdet sein. Die Cybersicherheit hängt daher nicht mehr ausschließlich von den eigenen Schutzmaßnahmen ab, sondern auch von den Sicherheitsstandards der Geschäftspartner.
Die Agentur der Europäischen Union für Cybersicherheit (ENISA) beleuchtet diese Problematik in ihrer Analyse der Cyberbedrohungslage. Digitale Abhängigkeiten können die Angriffsfläche vergrößern und die Auswirkungen eines Sicherheitsvorfalls verstärken.
Für CEOs, CIOs, CTOs und Verantwortliche für Informationssicherheit ist die Herausforderung eindeutig: Die Cyberresilienz eines Unternehmens lässt sich nur stärken, wenn Risiken entlang der gesamten digitalen Lieferkette berücksichtigt werden.
Analyse der aktuellen Bedrohung : Wenn IT-Dienstleister zum Einfallstor für Cyberangriffe werden
Eine Angriffsfläche, die über die Unternehmensgrenzen hinausgeht
IT-Systeme sind zunehmend miteinander verbunden. Ein IT-Dienstleister kann über privilegierte Zugriffsrechte auf mehrere Kundenumgebungen verfügen. Gleichzeitig kann eine weitverbreitete Software zum Angriffsziel mit Auswirkungen auf zahlreiche Organisationen werden.
Cyberkriminelle nutzen diese Verbindungen, indem sie nicht nur Unternehmen selbst, sondern auch deren Lieferanten, Werkzeuge und Infrastrukturen angreifen. Wird ein Partner kompromittiert, können Angreifer unter Umständen bestehende Sicherheitsmaßnahmen umgehen und mehrere Organisationen gleichzeitig gefährden.
Angriffe auf die digitale Lieferkette sind besonders kritisch, weil sich ihre Auswirkungen weit über das ursprünglich betroffene Unternehmen hinaus ausbreiten können.
Das Risiko ist nicht mehr ausschließlich direkt : Es kann indirekt, gemeinsam und systemisch sein.
Cloud, Software und IT-Services : Abhängigkeiten systematisch erfassen
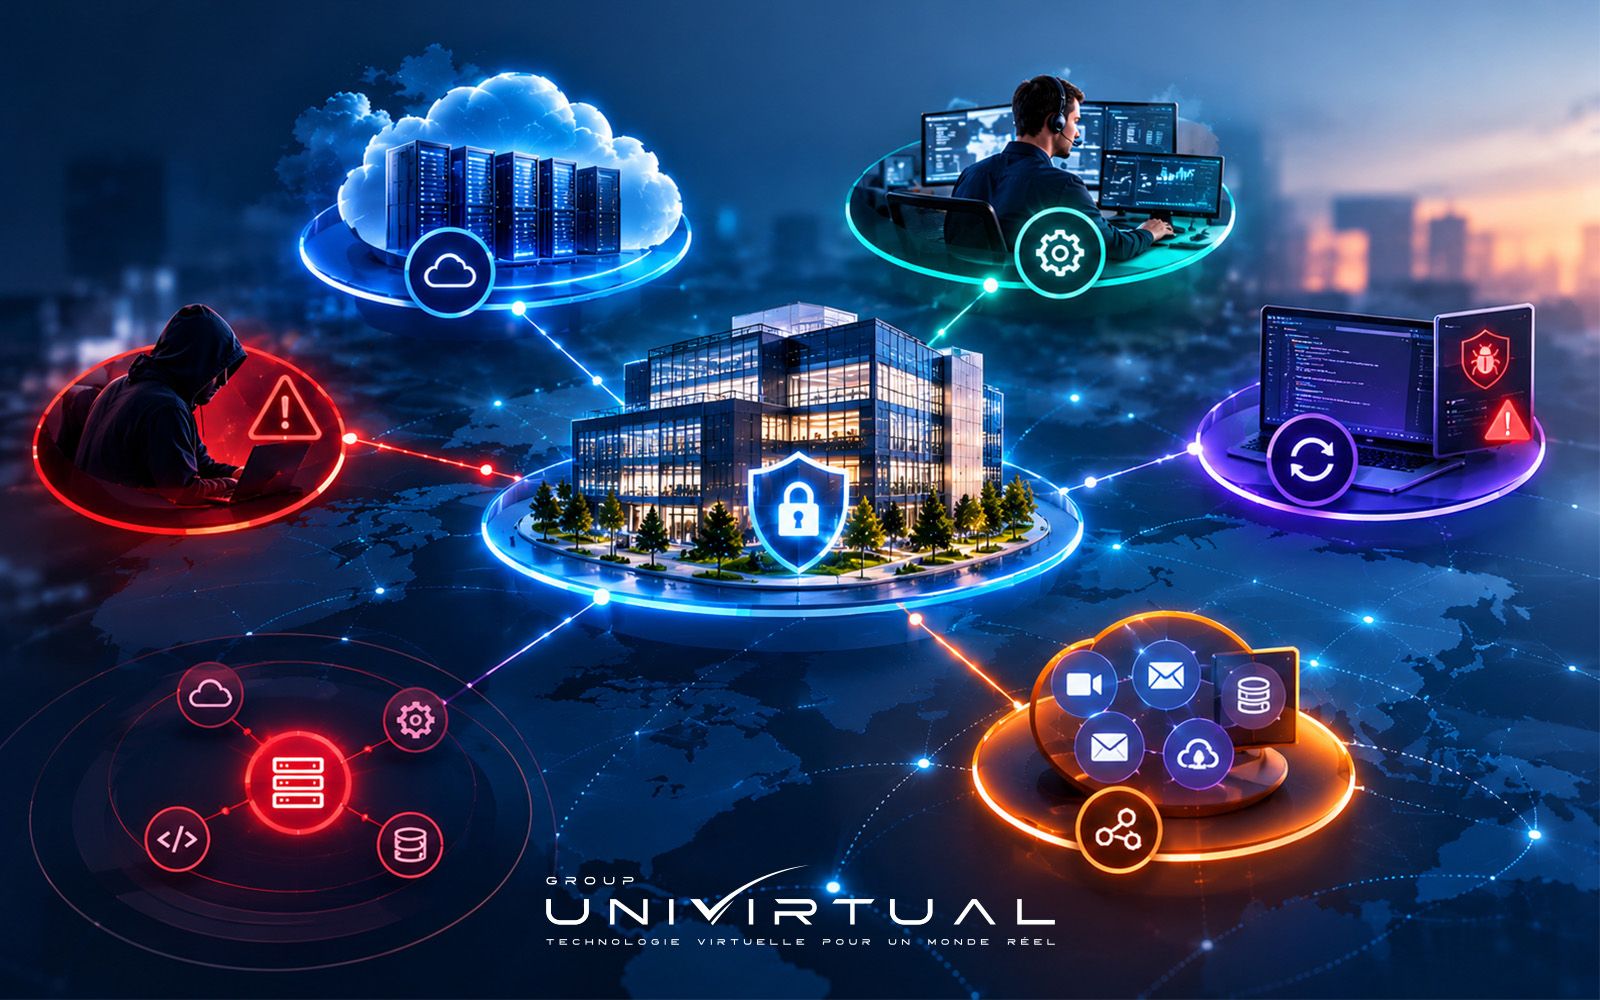
Digitale Abhängigkeiten treten in unterschiedlichen Formen auf :
- Cloud-Anbieter, die Anwendungen, Daten und kritische Infrastrukturen bereitstellen
- IT-Dienstleister und Managed-Service-Provider, die Systeme verwalten und häufig über weitreichende Zugriffsrechte verfügen
- Softwarehersteller, deren Updates oder Schwachstellen zahlreiche Kunden betreffen können
- Drittanbieterdienste, beispielsweise für Datensicherung, Authentifizierung, Überwachung und Kommunikation
Problematisch wird es, wenn diese Abhängigkeiten nicht ausreichend erfasst oder kontrolliert werden. Ein Unternehmen kann beispielsweise Hosting, Datensicherung und Systemadministration vollständig einem einzigen Anbieter überlassen.
Eine solche Konzentration kann einen zentralen Ausfallpunkt schaffen : Ein Sicherheitsvorfall, eine größere Störung oder ein Ausfall beim Dienstleister kann mehrere geschäftskritische Funktionen gleichzeitig beeinträchtigen.
Deshalb müssen Unternehmen ihre Abhängigkeiten erfassen, deren Kritikalität bewerten und die betrieblichen Folgen eines Lieferantenausfalls verstehen.
Auswirkungen auf Unternehmen : Von interner Sicherheit zu umfassender Resilienz
1. Risiken durch IT-Dienstleister bewerten
Das Management von Drittparteirisiken sollte sich nicht auf Vertragsunterzeichnungen oder Compliance-Fragebögen beschränken. Entscheidend ist eine konkrete Bewertung des Sicherheitsniveaus eines Dienstleisters, seiner Verfahren zur Vorfallbehandlung und seiner Fähigkeit, Services aufrechtzuerhalten.
Unternehmen sollten insbesondere folgende Aspekte prüfen :
- Authentifizierungsverfahren und Zugriffskontrollen
- Prozesse für Schwachstellenmanagement und Sicherheitsupdates
- Datensicherung und Wiederherstellung nach Sicherheitsvorfällen
- Verfügbarkeitszusagen und Meldepflichten bei Sicherheitsvorfällen
- Möglichkeiten zur Datenrückgewinnung und vertragliche Ausstiegsregelungen
Ein strategisch wichtiger Dienstleister sollte anhand des geschäftlichen Risikos bewertet werden, das von ihm ausgeht – nicht allein anhand seiner Kosten oder technischen Leistungsfähigkeit.
2. Zugriffsverwaltung und Lieferantenkontrolle stärken
Zugriffsrechte für externe Partner stellen ein wesentliches Sicherheitsrisiko dar. Unzureichend geschützte Administratorkonten, gemeinsam genutzte Zugangsdaten und nicht rechtzeitig entzogene Berechtigungen können unbefugte Zugriffe ermöglichen.
Eine wirksame Strategie basiert auf dem Prinzip der minimalen Berechtigungen, der Mehr-Faktor-Authentifizierung (MFA), der Protokollierung von Aktivitäten und der regelmäßigen Überprüfung von Zugriffsrechten.
Zugriffe sollten auf die tatsächlich benötigten Ressourcen beschränkt, zeitlich angemessen vergeben und bei Wegfall des Bedarfs unverzüglich entzogen werden.
Darüber hinaus müssen Unternehmen die Verantwortlichkeiten zwischen internen Teams und externen Dienstleistern eindeutig festlegen – insbesondere bei der Überwachung, der Bearbeitung von Sicherheitsmeldungen und der Reaktion auf Vorfälle.
3. Geschäftskontinuität bei Ausfällen von Dienstleistern sicherstellen
Cybersicherheit bedeutet nicht nur, Angriffe zu verhindern. Sie muss auch gewährleisten, dass Unternehmen ihre wesentlichen Aktivitäten während eines Vorfalls fortführen oder schnell wieder aufnehmen können.
Eine Strategie zur Cyberresilienz sollte deshalb Szenarien mit einbeziehen, in denen Dienstleister ausfallen: beispielsweise die Nichtverfügbarkeit eines Cloud-Services, die Kompromittierung von Administrationswerkzeugen, der Verlust des Zugriffs auf eine Plattform oder die Unterbrechung eines kritischen IT-Services.
Zu den wichtigsten Maßnahmen gehören :
- Unabhängige und regelmäßig getestete Datensicherungen
- Wiederherstellungsziele entsprechend der Kritikalität der Services
- Verfahren für den eingeschränkten Geschäftsbetrieb
- Pläne für Geschäftskontinuität und Disaster Recovery
- Alternative Anbieter oder klar definierte Ausstiegsstrategien
Ziel ist es, die operative Abhängigkeit von einzelnen Dienstleistern zu verringern und realistische Wiederherstellungsfähigkeiten sicherzustellen.
Cloud und Cybersicherheit : Ein kontrolliertes digitales Ökosystem aufbauen
Cloud Computing bietet skalierbare Ressourcen, mehr Flexibilität und Möglichkeiten zur Redundanz. Der Wechsel in die Cloud beseitigt jedoch keine Risiken, sondern verändert die Verteilung der Verantwortung zwischen Unternehmen und Anbietern.
Die Zuständigkeiten für den Schutz von Identitäten, Konfigurationen, Daten und Nutzungsprozessen müssen klar geregelt sein. Unternehmen sollten außerdem die Sicherheitsmaßnahmen des Cloud-Anbieters, dessen Wiederherstellungsfähigkeiten und die vertraglichen Zusagen verstehen.
Die Diversifizierung von Anbietern kann bestimmte Konzentrationsrisiken reduzieren, muss jedoch sorgfältig geplant werden. Mehrere Umgebungen ohne einheitliche Governance können die Komplexität erhöhen und neue Schwachstellen schaffen.
Unternehmen sollten daher auf eine konsistente Architektur setzen, die auf Transparenz, Segmentierung, Überwachung und Wiederherstellungsfähigkeit basiert. Auch Datenstandorte, administrative Zugriffsbedingungen und die Portabilität von Daten verdienen besondere Aufmerksamkeit.
Cyberresilienz muss damit zu einem grundlegenden Gestaltungsprinzip der Cloud-Architektur werden – und darf nicht erst nach einem Sicherheitsvorfall berücksichtigt werden.
Warum UNIVIRTUAL für den Schutz Ihrer digitalen Infrastruktur wählen ?
Die Beherrschung digitaler Abhängigkeiten erfordert einen ganzheitlichen Ansatz, der Infrastruktur, Sicherheit und Geschäftskontinuität miteinander verbindet.
UNIVIRTUAL unterstützt Unternehmen beim Aufbau professioneller Cloud-Umgebungen, die auf ihre Anforderungen an Leistung und Schutz abgestimmt sind. Je nach Bedarf können folgende Aspekte berücksichtigt werden :
- Cloud-Infrastrukturen für professionelle Unternehmensumgebungen
- Lösungen für Datensicherung und Datenwiederherstellung
- Ein auf die Verfügbarkeit von Services ausgerichteter Ansatz
- Maßnahmen zur Datensicherheit und Zugriffskontrolle
- Unterstützung bei den Anforderungen an die Geschäftskontinuität
Ziel ist es, Unternehmen mehr Kontrolle über ihre digitalen Umgebungen zu ermöglichen und ihre Fähigkeit zu stärken, Sicherheitsvorfälle zu bewältigen.
Entdecken Sie die Cloud-Lösungen und Cybersicherheitsservices von UNIVIRTUAL, um eine Infrastruktur aufzubauen, die zu Ihren operativen und strategischen Prioritäten passt.
Strategisches Fazit : Cyberresilienz hängt vom gesamten digitalen Ökosystem ab
Digitale Abhängigkeiten sind heute unvermeidbar. Sie dürfen jedoch keine blinden Flecken in der Sicherheitsstrategie eines Unternehmens bleiben.
Die von ENISA beleuchteten Herausforderungen zeigen, wie sich Cyberbedrohungen über Dienstleister und vernetzte Infrastrukturen ausbreiten können. Unternehmen müssen deshalb ihr Risikomanagement über die eigenen Systemgrenzen hinaus erweitern : kritische Abhängigkeiten erfassen, Zugriffe kontrollieren, Dienstleister bewerten und Wiederherstellungsmaßnahmen testen.
Ein resilientes Unternehmen ist nicht einfach ein Unternehmen, das Angriffe verhindern kann. Es ist eine Organisation, die ihre kritischen Abhängigkeiten kennt, die Auswirkungen eines Vorfalls begrenzt und ihren Betrieb auch dann aufrechterhält, wenn ein Partner ausfällt.
Cloud Computing und Cybersicherheit müssen deshalb gemeinsam geplant werden – als Bestandteil einer nachhaltigen, kontrollierten und widerstandsfähigen Digitalstrategie.