Veröffentlicht am 16.7.2026 von Daniel SCHNETZER
Letzte Aktualisierung : 16.7.2026
Einleitung : Cloud Computing als Frage der digitalen Souveränität
Cloud Computing ist zu einer tragenden Säule der digitalen Transformation von Unternehmen geworden. Das Hosting von Geschäftsanwendungen, die Speicherung sensibler Daten, Produktionsumgebungen und Kollaborationstools basieren heute auf digitalen Infrastrukturen, die häufig über mehrere Länder verteilt sind.
Diese Abhängigkeit wirft jedoch eine strategische Frage auf : Wer kontrolliert tatsächlich die Infrastrukturen, von denen die Geschäftsaktivitäten eines Unternehmens abhängen ?
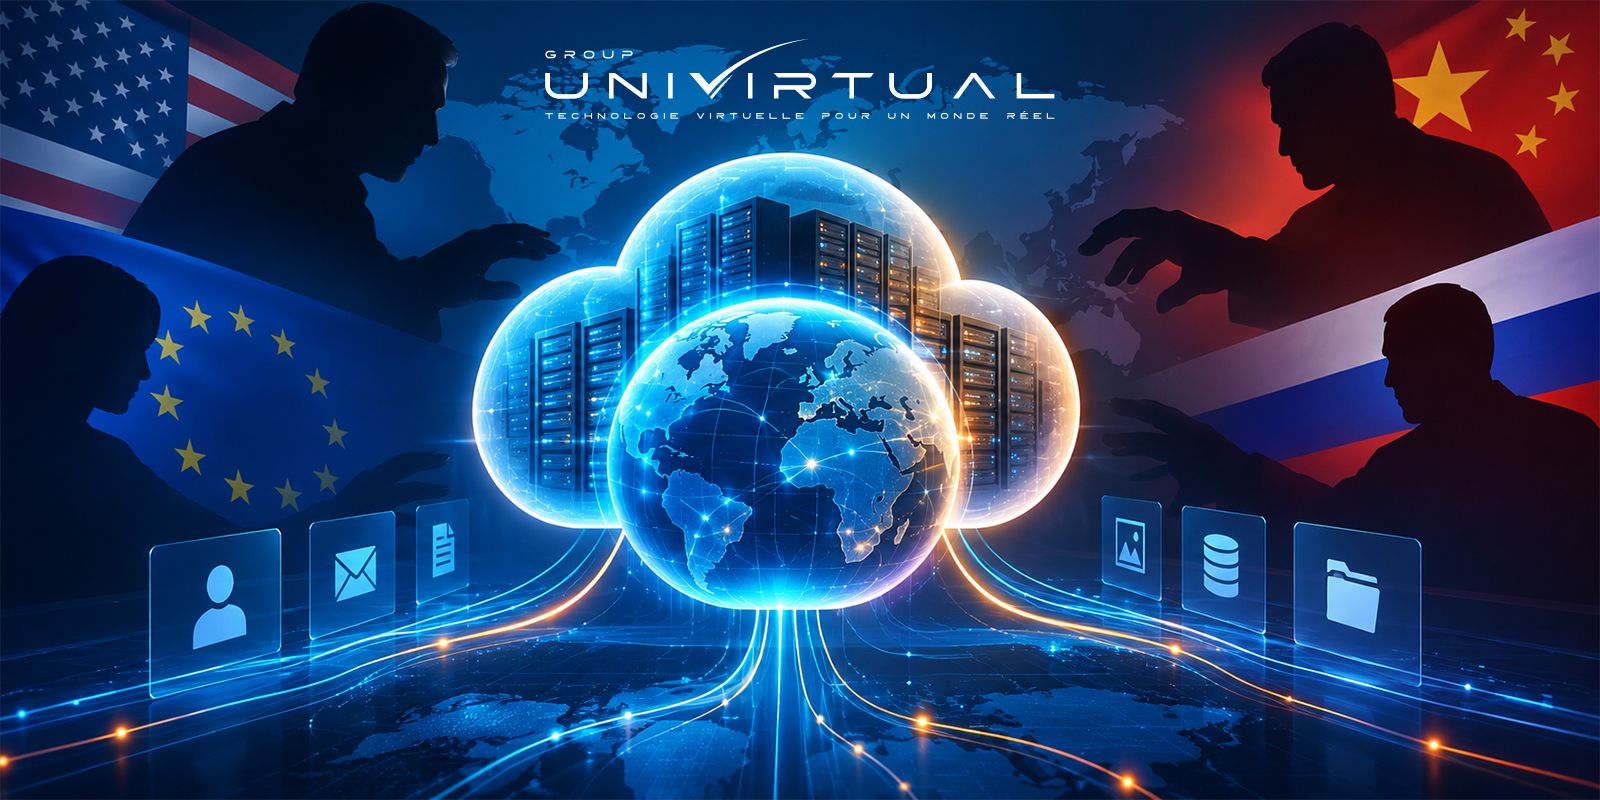
Internationale Spannungen, regulatorische Entwicklungen, Wirtschaftssanktionen und die Konzentration des Technologiemarktes können die Bedingungen für den Zugang zu bestimmten digitalen Diensten verändern. Eine technisch leistungsfähige und sichere Infrastruktur ist daher nicht zwangsläufig frei von geopolitischen Risiken.
Für Geschäftsleitungen, CIOs, CTOs und CISOs muss das geopolitische Risiko in der Cloud inzwischen Bestandteil des digitalen Risikomanagements sein. Dabei geht es nicht nur darum, zu wissen, wo Daten gespeichert werden, sondern auch zu verstehen, wer die Infrastrukturen betreibt, welche Gesetze Anwendung finden können und welche Alternativen im Krisenfall zur Verfügung stehen.
Geopolitische Risiken in der Cloud : Was versteht man darunter ?
Geopolitische Risiken in der Cloud umfassen sämtliche Bedrohungen, die aus internationalen Beziehungen, politischen Entscheidungen und wirtschaftlichen Machtverhältnissen entstehen und den Zugang zu digitalen Infrastrukturen, Daten oder IT-Diensten eines Unternehmens beeinträchtigen können.
Im Gegensatz zu einem klassischen Cyberangriff geht dieses Risiko nicht zwangsläufig von einem böswilligen Akteur aus, der gezielt eine Organisation angreift. Es kann durch eine Regierungsentscheidung, eine Handelsbeschränkung, einen internationalen Konflikt oder eine Änderung des für einen Anbieter geltenden Rechtsrahmens entstehen.
Mehrere Situationen verdienen besondere Aufmerksamkeit :
- Beschränkungen des Zugangs zu Technologien, die die Verfügbarkeit bestimmter Software, Komponenten oder Dienste einschränken können.
- Extraterritoriale Gesetzgebung, durch die bestimmte Anbieter abhängig von ihrer rechtlichen Situation ausländischen gesetzlichen Verpflichtungen unterliegen können.
- Spannungen in den Lieferketten, die sich auf Hardware, Updates und Wartungsleistungen auswirken können.
- Technologische Abhängigkeiten, die ein Unternehmen verwundbar machen, wenn keine betriebsfähige Alternative zur Verfügung steht.
Diese Risiken können zu Dienstunterbrechungen, Schwierigkeiten bei der Wiederherstellung von Daten, höheren Kosten oder einem Kontrollverlust über kritische digitale Vermögenswerte führen.
Für Führungskräfte ist die Frage daher ebenso strategisch wie technisch : Kann das Unternehmen seinen Betrieb aufrechterhalten, wenn sein Cloud-Anbieter nicht mehr erreichbar ist oder sich die Nutzungsbedingungen seiner Dienste plötzlich ändern ?
Datenstandort und Rechtszuständigkeit : zwei unterschiedliche Aspekte
Die Speicherung von Daten in einem europäischen Rechenzentrum ist ein wichtiger Bestandteil des Risikomanagements, reicht jedoch nicht immer aus, um vollständige digitale Souveränität zu gewährleisten.
Es ist entscheidend, zwischen dem Standort der Daten und der für den Anbieter geltenden Rechtszuständigkeit zu unterscheiden.
Der Datenstandort bezeichnet das Land, in dem Daten gespeichert oder verarbeitet werden. Die Rechtszuständigkeit hängt insbesondere von der vertragsschließenden Gesellschaft, der Konzernstruktur, den Geschäftstätigkeiten und den möglicherweise anwendbaren Gesetzen ab.
Beispielsweise sieht der US-amerikanische CLOUD Act unter bestimmten rechtlichen Voraussetzungen Verpflichtungen zur Herausgabe von Daten für Anbieter vor, die der US-amerikanischen Gerichtsbarkeit unterliegen. Dies kann auch Daten betreffen, die im Ausland gespeichert sind. Die Anwendung hängt jedoch von den konkreten Umständen und den maßgeblichen Zuständigkeitskriterien ab.
Das bedeutet nicht, dass eine ausländische Regierung automatisch Zugriff auf sämtliche Daten hat, die bei einem internationalen Anbieter gespeichert sind. Ein europäischer Speicherort allein schließt jedoch eine mögliche Betroffenheit durch extraterritoriale Rechtsvorschriften nicht vollständig aus.
Um den tatsächlichen Grad der Cloud-Souveränität zu bewerten, sollten Unternehmen daher mehrere Kriterien prüfen: die Identität der vertragsschließenden Gesellschaft, die Eigentums- und Kontrollverhältnisse, administrative Zugriffsrechte, Unterauftragnehmer, anwendbare Rechtsordnungen und vertragliche Garantien.
Diese Analyse ermöglicht es, über eine Betrachtung hinauszugehen, die sich ausschließlich auf den physischen Standort der Server konzentriert.
Abhängigkeit von einem Cloud-Anbieter : ein strategisches Unternehmensrisiko
Die Bündelung von IT-Diensten bei einem einzigen Anbieter kann den täglichen Betrieb vereinfachen, schafft jedoch zugleich eine Abhängigkeit, die kritisch werden kann.
Diese Situation wird häufig als Vendor Lock-in bezeichnet. Sie entsteht, wenn Anwendungen, Daten und Geschäftsprozesse eines Unternehmens stark an proprietäre Technologien eines Dienstleisters gebunden sind.
Bei einer erheblichen Preiserhöhung, einer regulatorischen Einschränkung oder einem längeren Dienstausfall kann sich die Migration in eine andere Umgebung als komplex, kostspielig und zeitaufwendig erweisen.
Das Risiko steigt, wenn mehrere wesentliche Komponenten vom selben Anbieter abhängen: Hosting, Backups, Identitätsmanagement, Sicherheitstools und Monitoring.
Um diese Abhängigkeit zu reduzieren, können Unternehmen eine Cloud-Reversibilitätsstrategie umsetzen, die auf mehreren Grundsätzen beruht :
- Technische Abhängigkeiten zwischen Anwendungen, Daten und Diensten dokumentieren.
- Die Datenportabilität sicherstellen und die verfügbaren Exportformate überprüfen.
- Migrations- und Wiederherstellungsverfahren regelmäßig testen.
- Alternative Lösungen für besonders kritische Dienste bewerten.
- Reversibilität, Fristen für die Datenrückgabe und Ausstiegsbedingungen vertraglich festlegen.
Eine Multicloud- oder Hybridarchitektur kann ebenfalls dazu beitragen, Abhängigkeiten zu diversifizieren. Sie gewährleistet jedoch nicht automatisch eine höhere Resilienz: Sie bringt zusätzliche Komplexität, Kosten und Anforderungen an die erforderlichen Kompetenzen mit sich.
Ziel ist es daher nicht, systematisch die Anzahl der Anbieter zu erhöhen, sondern die tatsächliche Entscheidungsfreiheit und die betriebliche Kontinuität zu erhalten.
Digitale Souveränität : Welche Kriterien sind bei der Cloud-Auswahl entscheidend ?
Digitale Souveränität lässt sich nicht auf die Nationalität eines Anbieters reduzieren. Sie beruht auf der Fähigkeit einer Organisation, ihre Daten, Zugriffsrechte, Technologien und Betriebsentscheidungen zu kontrollieren.
Für europäische Unternehmen kann eine in Frankreich oder der Schweiz gehostete Infrastruktur dazu beitragen, diese Kontrolle zu stärken, sofern auch die rechtlichen und betrieblichen Aspekte berücksichtigt werden.
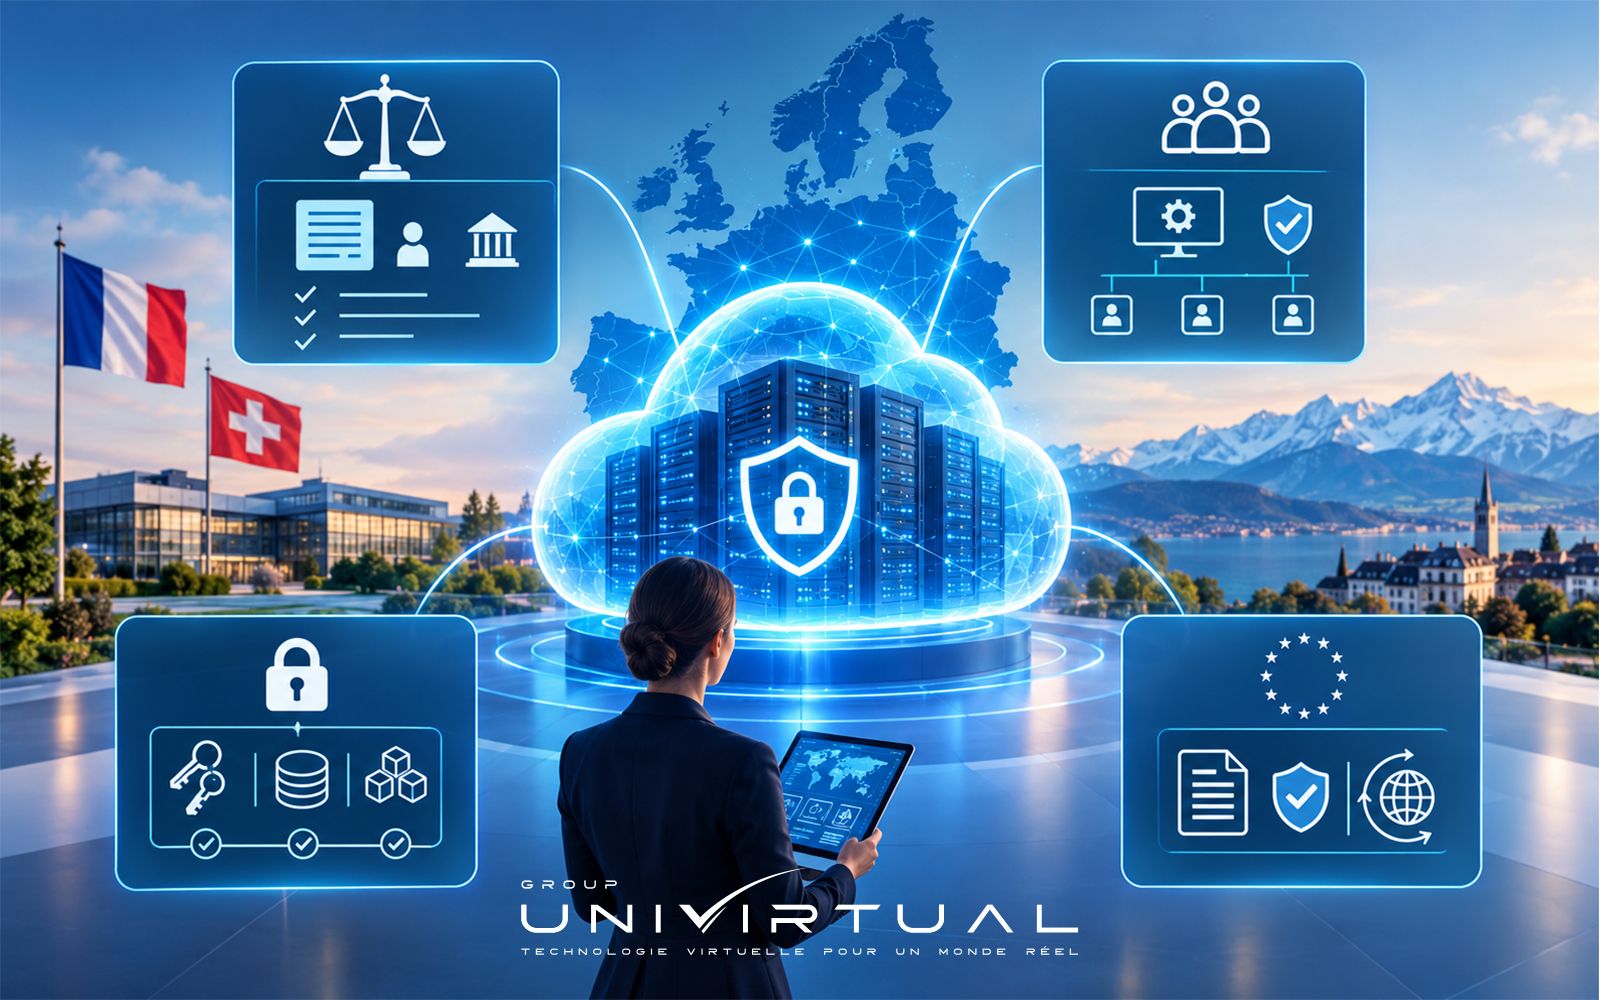
Eine fundierte Bewertung sollte insbesondere vier Dimensionen umfassen.
1. Rechtliche Souveränität
Es gilt, die Gesellschaft zu identifizieren, die den Dienst bereitstellt, die möglicherweise anwendbaren Gesetze zu bestimmen und die Bedingungen zu verstehen, unter denen Behörden den Zugang zu Daten verlangen können.
2. Operative Kontrolle
Unternehmen müssen wissen, welche Personen und Organisationen die Infrastrukturen administrieren können, wie die Zugriffskontrollen umgesetzt werden und auf welche Weise die Betriebsaktivitäten überwacht werden.
3. Datenschutz
Verschlüsselung, Schlüsselmanagement, die Segmentierung von Umgebungen und die Protokollierung von Zugriffen tragen dazu bei, Risiken zu reduzieren. Verschlüsselung ist besonders wichtig, wenn das Unternehmen die tatsächliche Kontrolle über seine kryptografischen Schlüssel behält.
4. Einhaltung regulatorischer Anforderungen
Die DSGVO regelt die Übermittlung personenbezogener Daten außerhalb des Europäischen Wirtschaftsraums. Abhängig von der jeweiligen Situation können ein Angemessenheitsbeschluss oder geeignete Garantien, beispielsweise Standardvertragsklauseln, erforderlich sein. Die Einhaltung dieser Mechanismen muss anhand der tatsächlichen Umstände der Übermittlung bewertet werden.
Souveränität sollte daher als Gesamtheit überprüfbarer Garantien verstanden werden und nicht als bloßes Marketingversprechen.
Wie lässt sich das geopolitische Risiko in die Cloud-Strategie integrieren ?
Die Steuerung geopolitischer Risiken erfordert einen strukturierten Ansatz, an dem die Geschäftsleitung, CIO, CISO, Rechtsabteilung und die Verantwortlichen der Fachbereiche beteiligt sind.
Der erste Schritt besteht darin, kritische digitale Vermögenswerte zu erfassen : sensible Daten, unverzichtbare Anwendungen, Anbieter, Unterauftragnehmer und technologische Abhängigkeiten.
Anschließend müssen die Folgen eines Dienstausfalls oder einer Zugangsbeschränkung bewertet werden. Kann eine Anwendung ersetzt werden ? Lassen sich Daten unabhängig vom Anbieter wiederherstellen? Wie lange kann das Unternehmen ohne den betreffenden Dienst weiterarbeiten ?
Diese Analyse sollte durch einen Plan zur Aufrechterhaltung des Geschäftsbetriebs und zur Wiederherstellung nach einem Notfall, isolierte Backups sowie regelmäßige Wiederherstellungstests ergänzt werden.
Unternehmen können darüber hinaus Auswahlkriterien definieren, die rechtliche Transparenz, Reversibilität, den Standort der Infrastrukturen und die Diversifizierung von Abhängigkeiten berücksichtigen.
Schließlich muss das geopolitische Risiko kontinuierlich überwacht werden. Änderungen bei Vorschriften, Verträgen, Lieferketten und internationalen Beziehungen können eine regelmäßige Neubewertung der technologischen Entscheidungen erforderlich machen.
Warum sind europäische Infrastrukturen wichtig ?
Die Wahl eines Anbieters mit Infrastrukturen in Europa kann die Kontrolle über den Datenstandort, die Kommunikation mit den Betriebsteams und das Verständnis der vertraglichen Verpflichtungen erleichtern.
Eine europäische Cloud ist jedoch nicht automatisch eine souveräne Cloud. Auch die rechtliche Struktur des Anbieters, seine möglichen technologischen Abhängigkeiten und seine Administrationspraktiken müssen berücksichtigt werden.
Unternehmen sollten daher auf eine ausgewogene Kombination aus kontrolliertem Hosting, technischer Sicherheit, Transparenz und tatsächlicher Migrations- und Ausstiegsfähigkeit achten.
Dieser Ansatz ermöglicht den Aufbau einer Infrastruktur, die auf die tatsächlichen Anforderungen der Organisation abgestimmt ist, ohne digitale Souveränität, regulatorische Konformität und IT-Sicherheit miteinander gleichzusetzen: Diese drei Dimensionen ergänzen sich, bleiben jedoch voneinander verschieden.
Fazit : Die Kontrolle über die Cloud wird zu einer Governance-Frage
Geopolitische Risiken in der Cloud veranlassen Unternehmen dazu, eine Perspektive zu überwinden, die sich ausschließlich auf technische Leistung und Hosting-Kosten konzentriert. Entscheidend ist vielmehr, ob sie die Kontrolle über ihre Daten behalten und die Kontinuität ihrer Geschäftsprozesse in einem unsicheren internationalen Umfeld gewährleisten können.
Das Verständnis der anwendbaren Rechtsordnungen, die Begrenzung kritischer Abhängigkeiten, die Planung der Reversibilität und die Stärkung der Resilienz sind inzwischen wesentliche Bestandteile der digitalen Governance.
In diesem Zusammenhang unterstützt UNIVIRTUAL Unternehmen mit Cloud-Lösungen und digitalen Infrastrukturen auf Basis von Rechenzentren in Frankreich und der Schweiz. Der Ansatz konzentriert sich auf Sicherheit, Leistungsfähigkeit und Resilienz.
Um diesen Ansatz weiter zu vertiefen, entdecken Sie die Cloud-Lösungen, digitalen Infrastrukturen und das professionelle Cloud-Angebot von UNIVIRTUAL.
Es geht nicht darum, sämtliche Risiken auszuschließen, sondern eine digitale Umgebung zu schaffen, in der Abhängigkeiten bekannt, Garantien überprüfbar und Alternativen tatsächlich einsatzfähig sind.