Pubblicato il 22/05/2026 da Clémence LUCIANI
Ultimo aggiornamento : 22/05/2026
Introduzione : Kubernetes, una scelta strategica per le aziende
La modernizzazione delle infrastrutture IT spinge le aziende ad adottare architetture più flessibili, in grado di soddisfare requisiti sempre più elevati di disponibilità, prestazioni e agilità. In questo contesto, Kubernetes si è affermato come una delle principali piattaforme per l'orchestrazione dei container e l'automazione della distribuzione delle applicazioni.
Kubernetes consente di gestire applicazioni containerizzate, distribuire i carichi di lavoro e adattare le risorse alle esigenze operative. Tuttavia, la sua adozione non garantisce automaticamente un'infrastruttura sicura e performante.
Un progetto Kubernetes pianificato in modo inadeguato può aumentare la complessità operativa, generare costi imprevisti e introdurre nuove vulnerabilità. Per CIO, CTO e CISO, la sfida consiste nell'integrare Kubernetes in una strategia coerente di cloud computing, cybersecurity e governance IT.
Ecco 7 errori da evitare prima di implementare Kubernetes in azienda.
1. Implementare Kubernetes senza definire le esigenze aziendali
Il primo errore consiste nell'adottare Kubernetes senza aver definito chiaramente gli obiettivi del progetto. Non tutte le applicazioni necessitano di un'architettura distribuita o di un sistema di orchestrazione dei container.
Prima dell'implementazione, è fondamentale valutare i requisiti di disponibilità, scalabilità, prestazioni e frequenza degli aggiornamenti. Un'applicazione monolitica esistente, ad esempio, potrebbe richiedere una modernizzazione preliminare per beneficiare pienamente di Kubernetes.
Il processo dovrebbe iniziare con un'analisi delle applicazioni esistenti, delle loro dipendenze e dei vincoli aziendali. Questo permette di individuare i servizi da containerizzare e i benefici realmente attesi.
Da ricordare : Kubernetes deve rispondere a un'esigenza operativa concreta, non diventare un obiettivo tecnologico fine a sé stesso.
2. Sottovalutare la complessità dell'orchestrazione dei container
Kubernetes automatizza numerose operazioni, ma si basa su diversi componenti, tra cui cluster, nodi, pod, servizi, controller e meccanismi di pianificazione.
Senza competenze adeguate, la configurazione e la manutenzione di questi componenti possono diventare rapidamente complesse. I team devono comprendere l'allocazione delle risorse, le politiche di distribuzione, la rete e i meccanismi di ripristino.
Un'architettura adeguata richiede inoltre una chiara ripartizione delle responsabilità tra i team di sviluppo, operations e sicurezza.
L'adozione di Kubernetes deve quindi prevedere formazione tecnica e documentazione completa. Un'introduzione graduale, iniziando con un progetto pilota, consente di limitare i rischi prima dell'estensione a tutta l'organizzazione.
3. Trascurare la sicurezza fin dall'inizio
La sicurezza non deve essere considerata un'attività da aggiungere dopo la distribuzione. Un cluster Kubernetes configurato in modo errato può esporre applicazioni, segreti tecnici e interfacce amministrative ad accessi non autorizzati.
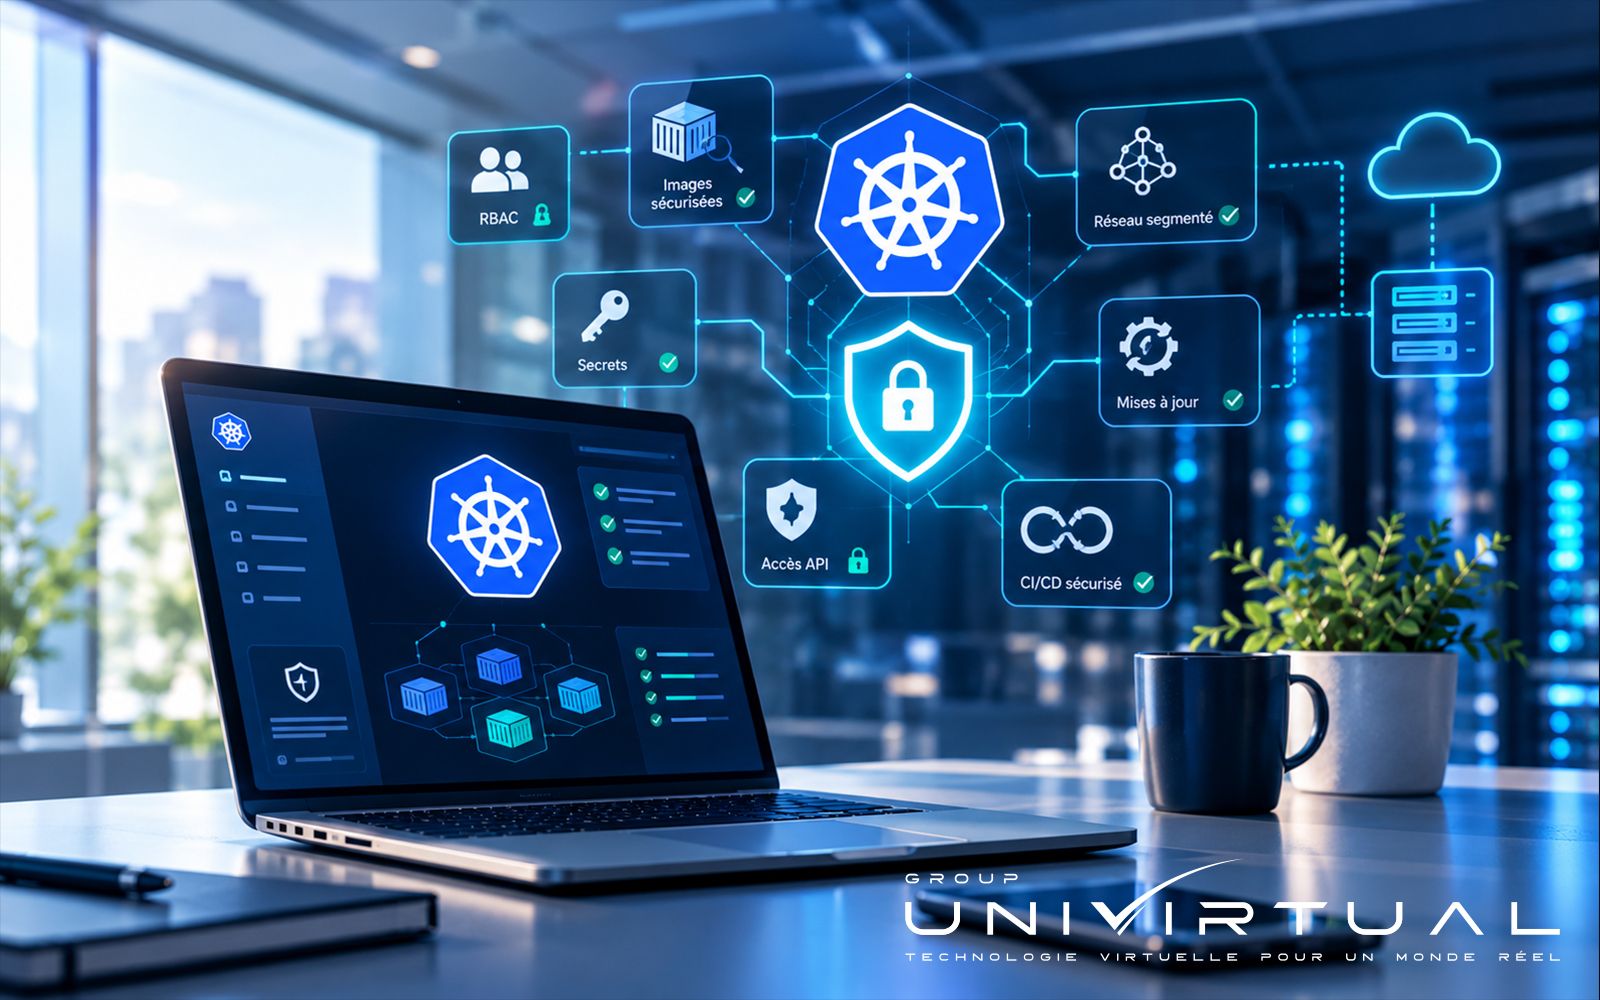
Sono indispensabili diverse misure :
- Applicare il principio del minimo privilegio attraverso controlli di accesso basati sui ruoli (RBAC).
- Proteggere le immagini dei container e analizzarle per individuare vulnerabilità.
- Proteggere segreti, chiavi e credenziali.
- Segmentare le comunicazioni di rete tra le applicazioni.
- Aggiornare regolarmente i componenti del cluster.
È inoltre consigliabile limitare i privilegi dei container, controllare gli accessi all'API Kubernetes e integrare verifiche di sicurezza nelle pipeline CI/CD.
Per i CISO, l'obiettivo è considerare ogni cluster Kubernetes come un ambiente di produzione, soggetto agli stessi requisiti di governance e sicurezza del resto del sistema informativo.
4. Trascurare il monitoraggio e l'osservabilità
Implementare Kubernetes non significa soltanto verificare che le applicazioni siano accessibili. In un ambiente distribuito, un degrado delle prestazioni può dipendere da un pod, da un nodo, da una dipendenza esterna o dalla saturazione delle risorse.
Senza un sistema di osservabilità efficace, i team rischiano di rilevare gli incidenti troppo tardi e di prolungare le interruzioni del servizio.
Un approccio completo combina tre elementi : metriche, log e tracce distribuite. Il monitoraggio deve inoltre prevedere avvisi pertinenti relativi al consumo di CPU e memoria, ai riavvii dei container, agli errori applicativi e alla disponibilità dei servizi.
Questi indicatori devono essere collegati agli obiettivi di livello di servizio (SLO) e alle procedure di risposta agli incidenti.
L'osservabilità permette di anticipare le anomalie, semplificare la diagnosi dei problemi e garantire la continuità delle applicazioni.
5. Sottovalutare i costi dell'infrastruttura
Kubernetes può migliorare l'utilizzo delle risorse, ma una configurazione inadeguata può anche aumentare i costi. Risorse sovradimensionate, ambienti inutilizzati e un numero eccessivo di cluster possono incrementare la spesa senza generare valore aggiuntivo.
Le aziende devono definire richieste e limiti di risorse realistici, analizzare i consumi effettivi e adeguare la capacità ai carichi di lavoro.
È necessario considerare anche i costi indiretti: storage persistente, traffico di rete, monitoraggio, backup, manutenzione e competenze tecniche.
Un approccio FinOps consente di allineare la spesa cloud all'utilizzo effettivo. Analisi periodiche dei costi e politiche di dimensionamento contribuiscono a migliorare l'efficienza dell'infrastruttura.
6. Dimenticare il backup e il ripristino dopo un incidente
Kubernetes può ricreare alcuni componenti applicativi, ma questo non significa che i dati siano automaticamente protetti.
Database, volumi persistenti, segreti e configurazioni critiche richiedono una strategia di backup adeguata. La perdita di un cluster o un errore di configurazione non deve compromettere la possibilità di ripristinare le applicazioni.
È necessario definire obiettivi RPO (Recovery Point Objective) e RTO (Recovery Time Objective) e testare regolarmente le procedure di ripristino.
Il backup dei dati persistenti, la protezione delle configurazioni e la documentazione del processo di ricostruzione del cluster devono essere parte integrante del piano di continuità operativa IT.
Un'architettura resiliente si basa su procedure di ripristino verificate, non semplicemente sulla presenza di più nodi in un cluster.
7. Implementare Kubernetes senza governance o strategia evolutiva
L'ultimo errore consiste nel considerare la prima implementazione come il completamento del progetto. Kubernetes evolve continuamente e richiede una gestione rigorosa delle versioni, delle patch, delle configurazioni e delle politiche di sicurezza.
Senza una governance adeguata, i team possono moltiplicare gli ambienti, adottare pratiche incoerenti e accumulare debito tecnico.
È consigliabile standardizzare i modelli di distribuzione, automatizzare gli aggiornamenti quando opportuno e definire chiaramente le responsabilità operative.
Le pipeline DevOps e CI/CD migliorano la riproducibilità delle distribuzioni, mentre le politiche di configurazione contribuiscono a mantenere un livello di sicurezza uniforme.
Una governance efficace permette di far evolvere la piattaforma senza compromettere la stabilità delle applicazioni o il controllo dei costi.
Perché integrare Kubernetes in una strategia cloud coerente?
Kubernetes offre il massimo valore quando si inserisce in un'architettura progettata in funzione delle esigenze aziendali. Infrastruttura di hosting, localizzazione dei dati, connettività, sicurezza e requisiti di disponibilità devono essere valutati congiuntamente.
Per le organizzazioni soggette a vincoli normativi o operativi, scegliere un ambiente cloud europeo può contribuire a migliorare il controllo dell'hosting e della governance dei dati. Tuttavia, la sola localizzazione geografica non garantisce la sovranità digitale: occorre valutare anche gli accessi amministrativi, le responsabilità contrattuali e le dipendenze tecnologiche.
Conclusione : implementare Kubernetes con un approccio controllato
Kubernetes offre alle aziende l'opportunità di modernizzare le applicazioni, automatizzare le operazioni e migliorare la flessibilità delle infrastrutture. Questi vantaggi dipendono tuttavia dalla preparazione del progetto, dalla sicurezza, dall'osservabilità e dalla capacità di controllare i costi.
Prima della distribuzione, le aziende devono valutare le proprie esigenze, definire una governance adeguata e verificare che l'infrastruttura soddisfi i requisiti di disponibilità e resilienza.
Grazie alle sue soluzioni di cloud computing, alle infrastrutture europee in Francia e Svizzera e alla sua esperienza nelle infrastrutture digitali, UNIVIRTUAL supporta le organizzazioni nella realizzazione di ambienti IT sicuri e performanti.
Scopri le soluzioni disponibili sul sito di UNIVIRTUAL ed esplora i servizi cloud e le infrastrutture digitali più adatti alle tue esigenze.