Pubblicato il 30/04/2026 da Daniel SCHNETZER
Ultimo aggiornamento : 03/11/2026
Introduzione
Gli attacchi ransomware rappresentano una grave minaccia per le aziende. Cifrando i file e bloccando l’accesso ai sistemi informatici, i criminali informatici possono causare interruzioni operative, perdita di dati e conseguenze finanziarie significative.
Di fronte a questi rischi, disporre di backup informatici non è sufficiente: è necessario assicurarsi che siano affidabili, sicuri e in grado di ripristinare i dati entro tempi accettabili. I backup che non sono mai stati testati potrebbero rivelarsi inutilizzabili proprio quando l’azienda ne ha più bisogno.
Come verificare l’efficacia dei backup prima di un attacco informatico? Quali test eseguire e quali buone pratiche adottare per rafforzare la cyber-resilienza dell’infrastruttura IT aziendale?
Perché testare i backup contro i ransomware?
I backup dei dati sono un elemento essenziale di una strategia di sicurezza informatica. Tuttavia, alcuni attacchi prendono di mira anche i sistemi di backup per impedire il recupero dei dati dopo la loro cifratura.
Per ridurre questi rischi, le aziende devono verificare regolarmente l’integrità delle copie di backup, la loro accessibilità e la capacità di ripristinare gli ambienti informatici.
I rischi legati ai backup non testati
Un backup può sembrare funzionante senza essere realmente utilizzabile. File danneggiati, copie incomplete, errori di configurazione o credenziali compromesse possono impedire un ripristino efficace.
I principali rischi sono:
- Perdita di dati: alcune informazioni potrebbero essere mancanti o danneggiate.
- Interruzione prolungata delle attività: un processo di ripristino più complesso del previsto può ritardare la ripresa operativa.
- Compromissione dei backup: un aggressore può eliminare o cifrare le copie accessibili tramite la rete.
- Ripristino incompleto: le applicazioni possono riavviarsi senza le dipendenze, le configurazioni o i database necessari al loro funzionamento.
Come verificare l’affidabilità dei backup?
Una strategia efficace si basa su diversi controlli complementari: verificare che le attività di backup si concludano correttamente, controllare l’integrità dei dati ed eseguire test di ripristino in un ambiente isolato.
È inoltre consigliabile verificare che i backup rimangano accessibili anche in caso di compromissione dei normali account amministrativi.
L’obiettivo è garantire che l’azienda possa recuperare i dati e i servizi essenziali anche se l’infrastruttura principale viene colpita da un ransomware.
Come testare concretamente l’efficacia dei backup?
Per valutare l’affidabilità di una soluzione di backup, non basta monitorare i report automatici. I test devono dimostrare che i dati possono essere effettivamente ripristinati e che i sistemi recuperati funzionano correttamente.
Eseguire test di ripristino regolari
Il primo passo consiste nel selezionare file, database e applicazioni rappresentativi delle attività aziendali e ripristinarli in un ambiente di test.
Queste operazioni consentono di verificare:
- L’integrità dei dati ripristinati, confrontando i file recuperati con i dati attesi.
- La coerenza delle applicazioni, in particolare per i database e i sistemi aziendali.
- I tempi di ripristino, per misurare la durata effettiva del recupero.
- La disponibilità dei backup, anche quando i sistemi di produzione non sono accessibili.
I test devono coprire diverse tipologie di dati ed essere ripetuti a intervalli regolari. Il ripristino riuscito di un singolo file non garantisce che sia possibile recuperare un intero sistema informatico.
Simulare uno scenario ransomware in sicurezza
Un’azienda può organizzare un’esercitazione di ripristino senza attivare alcuna cifratura sui sistemi di produzione.
Lo scenario prevede l’isolamento di un ambiente di test, la selezione di un punto di backup precedente all’incidente simulato e il ripristino dei dati e dei servizi necessari alla ripresa.
Questa simulazione consente di valutare la capacità del team IT di individuare copie di backup integre, seguire le procedure di ripristino e verificare che i sistemi recuperati non presentino segni di compromissione.
È fondamentale non testare mai un ransomware reale nell’ambiente di produzione. Le esercitazioni devono essere controllate, documentate e svolte in condizioni sicure.
Misurare gli obiettivi RTO e RPO
Due indicatori permettono di valutare la capacità di ripristino:
- RTO (Recovery Time Objective): il tempo massimo accettabile per ripristinare un servizio dopo un’interruzione.
- RPO (Recovery Point Objective): la quantità massima di dati che l’azienda può accettare di perdere, espressa in termini di tempo.
Ad esempio, un RPO di quattro ore significa che l’azienda punta a limitare la perdita di dati all’equivalente di quattro ore di attività. Un RTO di otto ore significa che il servizio deve essere ripristinato entro tale intervallo.
I test di ripristino permettono di confrontare questi obiettivi con i risultati effettivi e di individuare i miglioramenti necessari.
Come rafforzare la protezione dei backup contro i ransomware?
Testare i backup è indispensabile, ma la protezione dipende anche da un’architettura adeguata, da accessi controllati e da procedure di ripristino chiaramente definite.
Adottare una strategia di backup resiliente
La regola 3-2-1 per i backup costituisce una base utile: conservare tre copie dei dati, su due tipi diversi di supporto, con una copia archiviata fuori sede.
Per migliorare la resistenza ai ransomware, questa strategia può essere rafforzata con backup offline, isolati dalla rete, oppure con backup immutabili, che non possono essere modificati o eliminati durante un periodo di conservazione definito.
Questi meccanismi riducono il rischio che un aggressore comprometta contemporaneamente i dati di produzione e le relative copie di backup.
Proteggere gli accessi e monitorare i backup
I sistemi di backup devono essere protetti come componenti critici dell’infrastruttura IT. Si raccomanda di implementare:
- Una gestione rigorosa degli accessi, con account dedicati e privilegi limitati.
- L’autenticazione a più fattori (MFA), quando supportata dalla soluzione.
- La separazione degli ambienti, per limitare la propagazione degli attacchi dai sistemi di produzione.
- Il monitoraggio delle attività di backup, per rilevare errori, eliminazioni insolite o modifiche sospette.
- Procedure di ripristino documentate, accessibili anche quando gli strumenti abituali non sono disponibili.
La frequenza dei test deve essere adattata alla criticità delle applicazioni, alle esigenze aziendali e ai rischi a cui è esposta l’organizzazione.
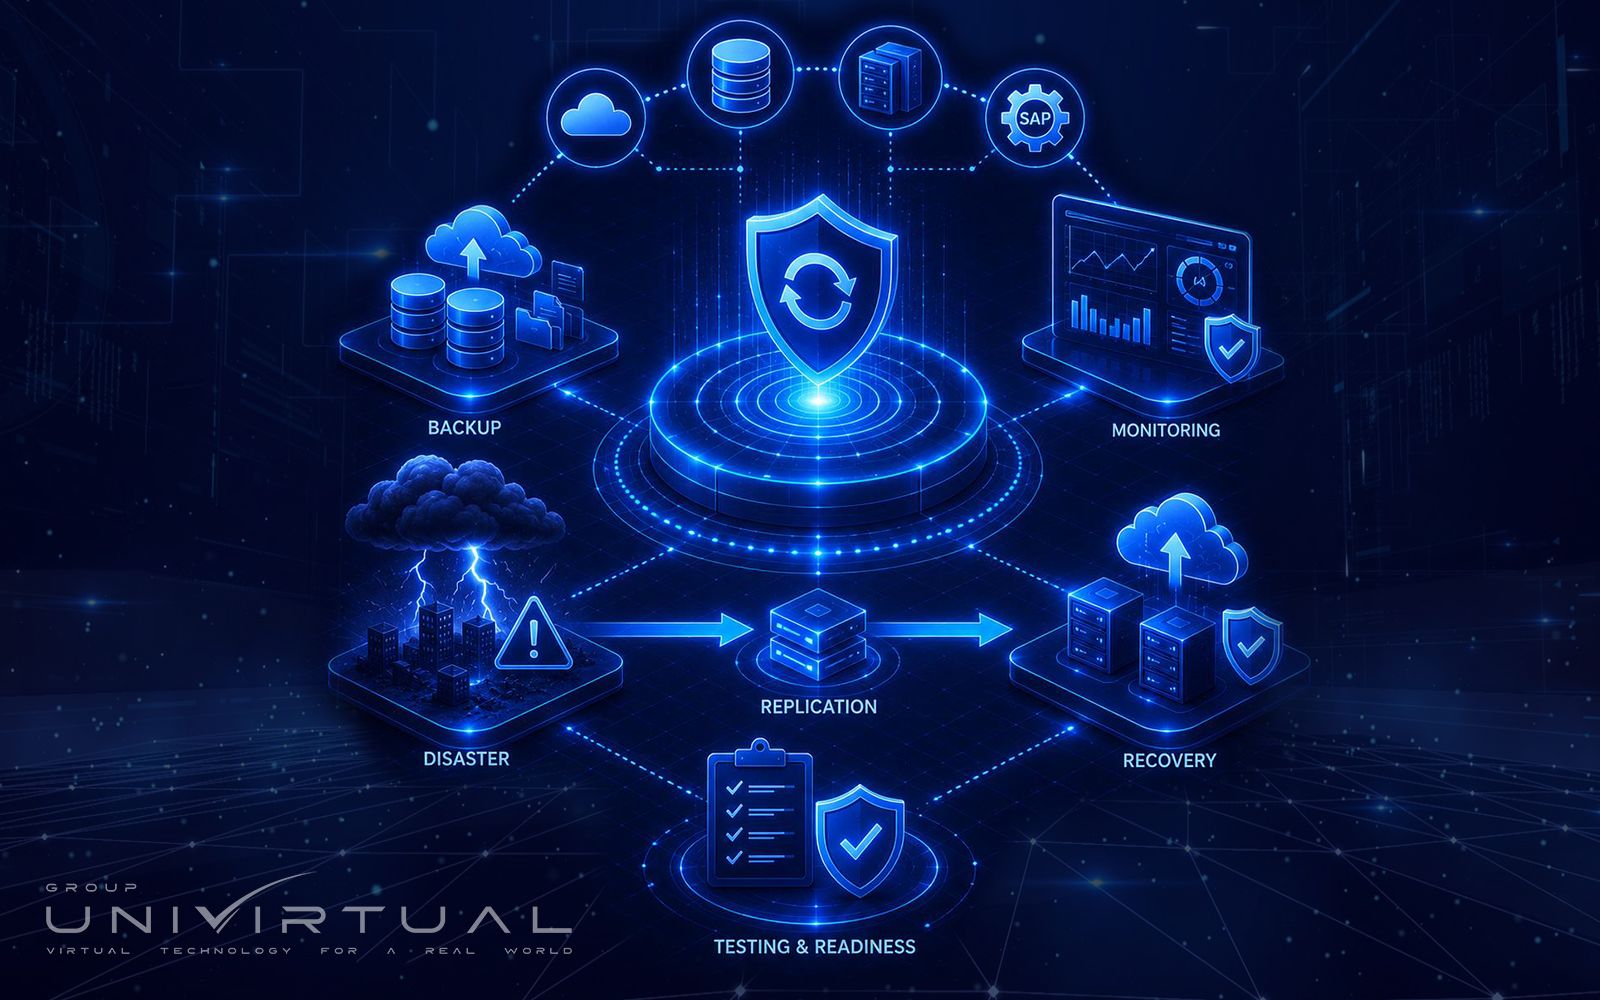
Integrare i test in un piano di disaster recovery
I risultati dei test devono contribuire al piano di disaster recovery IT (DRP) e, più in generale, al sistema di continuità operativa aziendale.
È utile documentare i dati ripristinati, i tempi osservati, gli eventuali errori e le azioni correttive da intraprendere. Le esercitazioni regolari consentono inoltre di preparare i team a prendere le decisioni corrette durante una crisi.
Per le aziende che desiderano rafforzare la propria infrastruttura, il supporto di specialisti in cloud computing, sicurezza informatica e continuità operativa può contribuire a definire una strategia adeguata alle loro esigenze.
Conclusione
Per affrontare il ransomware, è essenziale testare regolarmente i backup, verificare l'integrità dei dati e padroneggiare gli obiettivi RTO e RPO. Queste buone pratiche aiutano a rafforzare la resilienza informatica e a garantire una ripresa più rapida dopo un attacco informatico.
Affidati a UNIVIRTUAL per proteggere i tuoi backup e rafforzare la tua infrastruttura IT. Scopri le nostre soluzioni o contatta i nostri team per una prima valutazione gratuita.