Pubblicato il 16/07/2026 da Daniel SCHNETZER
Ultimo aggiornamento : 16/07/2026
Introduzione : il cloud come questione di sovranità digitale
Il cloud computing è diventato un pilastro della trasformazione digitale delle imprese. L'hosting delle applicazioni aziendali, l'archiviazione dei dati sensibili, gli ambienti di produzione e gli strumenti di collaborazione si basano ormai su infrastrutture digitali spesso distribuite in diversi Paesi.
Questa dipendenza solleva tuttavia una questione strategica : chi controlla realmente le infrastrutture da cui dipendono le attività dell'azienda ?
Le tensioni internazionali, gli sviluppi normativi, le sanzioni economiche e la concentrazione del mercato tecnologico possono modificare le condizioni di accesso a determinati servizi digitali. Un'infrastruttura tecnicamente efficiente e sicura non è quindi necessariamente esente da rischi geopolitici.
Per la direzione generale, i CIO, i CTO e i responsabili della sicurezza informatica (CISO), il rischio geopolitico nel cloud deve ormai essere integrato nella gestione dei rischi digitali. La questione non consiste soltanto nel sapere dove sono archiviati i dati, ma anche nel comprendere chi gestisce le infrastrutture, quali normative possono essere applicabili e quali alternative restano disponibili in caso di crisi.
Rischio geopolitico nel cloud : di cosa si tratta ?
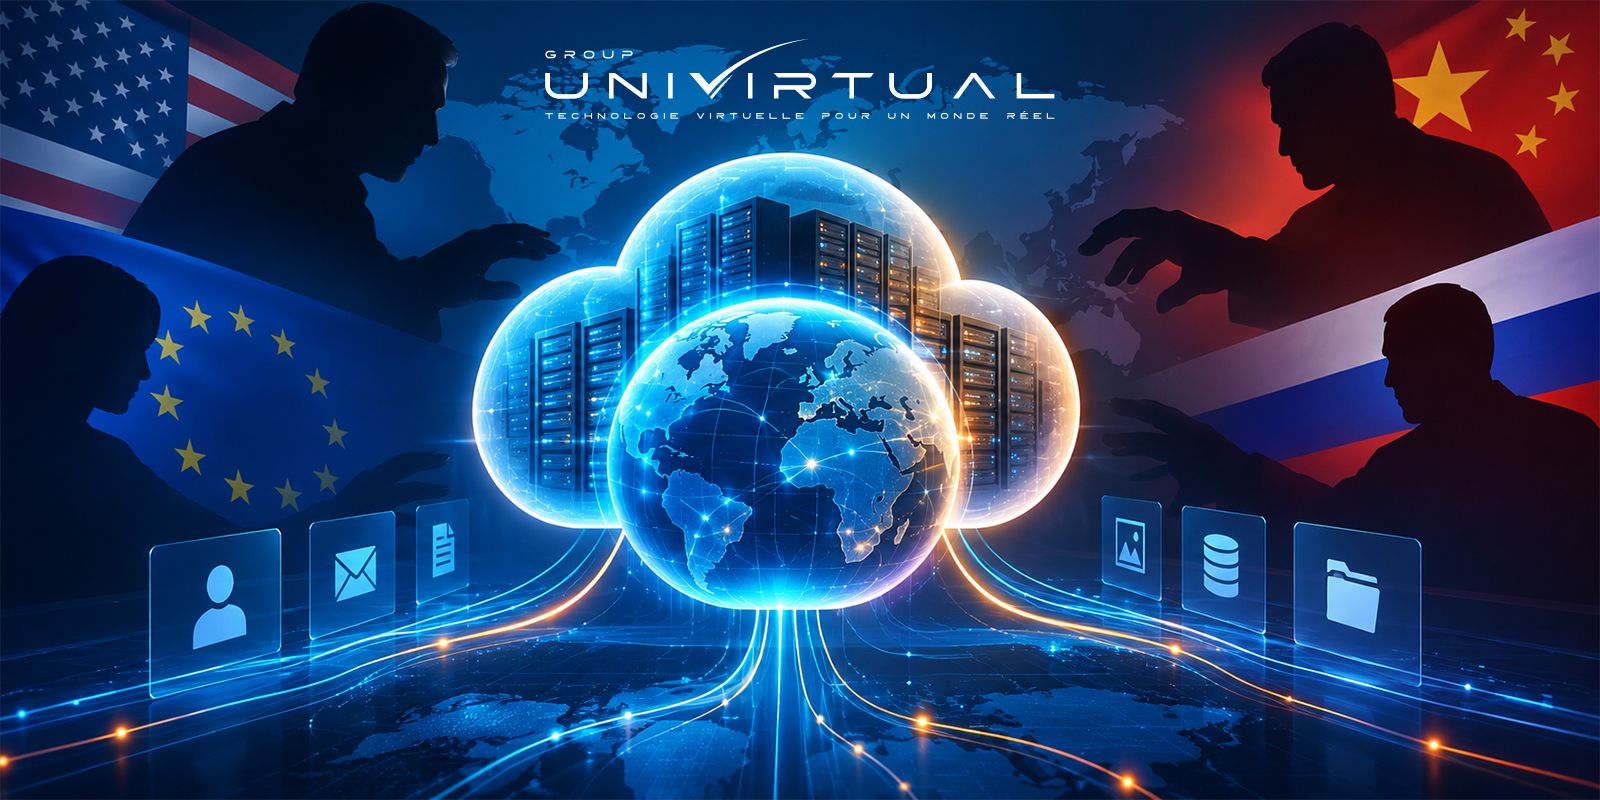
Il rischio geopolitico nel cloud comprende tutte le minacce legate alle relazioni internazionali, alle decisioni politiche e agli equilibri economici che possono influire sull'accesso alle infrastrutture digitali, ai dati o ai servizi informatici di un'azienda.
A differenza di un attacco informatico tradizionale, questo rischio non deriva necessariamente da un attore malevolo che prende direttamente di mira un'organizzazione. Può essere la conseguenza di una decisione governativa, di una restrizione commerciale, di un conflitto internazionale o di un cambiamento del quadro giuridico applicabile a un fornitore.
Alcune situazioni meritano particolare attenzione :
- Le restrizioni all'accesso alle tecnologie, che possono limitare la disponibilità di determinati software, componenti o servizi.
- Le normative extraterritoriali, che possono assoggettare alcuni fornitori a obblighi giuridici stranieri, a seconda della loro situazione legale.
- Le tensioni nelle catene di approvvigionamento, che possono compromettere la disponibilità delle apparecchiature, degli aggiornamenti e dei servizi di manutenzione.
- Le dipendenze tecnologiche, che rendono un'azienda vulnerabile quando non dispone di un'alternativa operativa.
Questi rischi possono tradursi in interruzioni del servizio, difficoltà nel recupero dei dati, aumento dei costi o perdita di controllo su risorse digitali critiche.
Per i dirigenti, la questione è quindi tanto strategica quanto tecnica : l'azienda può continuare a operare se il suo fornitore cloud diventa inaccessibile o se le condizioni di utilizzo dei servizi cambiano improvvisamente ?
Localizzazione dei dati e giurisdizione : due questioni diverse
Ospitare i dati in un datacenter europeo è un elemento importante nella gestione dei rischi, ma non è sempre sufficiente a garantire una piena sovranità digitale.
È fondamentale distinguere tra la localizzazione dei dati e la giurisdizione applicabile al fornitore.
La localizzazione indica il Paese in cui i dati vengono archiviati o trattati. La giurisdizione dipende in particolare dall'entità contraente, dalla struttura societaria del gruppo, dalle sue attività e dalle leggi che possono essergli applicabili.
Ad esempio, il CLOUD Act statunitense prevede, a determinate condizioni giuridiche, obblighi di comunicazione dei dati per i fornitori soggetti alla giurisdizione degli Stati Uniti, anche quando i dati interessati sono conservati all'estero. La sua applicazione dipende tuttavia dalle circostanze e dai criteri di competenza giuridica applicabili.
Ciò non significa che un governo straniero abbia accesso automatico a tutti i dati ospitati da un fornitore internazionale. Tuttavia, la sola localizzazione dei dati in Europa non consente di escludere ogni esposizione alle normative extraterritoriali.
Per valutare il livello effettivo di sovranità di un cloud, le aziende devono quindi esaminare diversi criteri: identità dell'entità contraente, controllo societario, accessi amministrativi, subfornitori, giurisdizioni applicabili e garanzie contrattuali.
Questa analisi consente di superare un approccio limitato alla sola posizione fisica dei server.
Dipendenza da un fornitore cloud : un rischio strategico per l'azienda
Concentrare i servizi informatici presso un unico fornitore può semplificare la gestione quotidiana, ma crea anche una dipendenza che può diventare critica.
Questa situazione, comunemente definita vendor lock-in, si verifica quando le applicazioni, i dati e i processi aziendali sono fortemente legati alle tecnologie proprietarie di un fornitore.
In caso di un significativo aumento dei prezzi, di una restrizione normativa o di un'interruzione prolungata del servizio, la migrazione verso un altro ambiente può rivelarsi complessa, costosa e lunga.
Il rischio aumenta quando diversi componenti essenziali dipendono dallo stesso operatore: hosting, backup, gestione delle identità, strumenti di sicurezza e monitoraggio.
Per ridurre questa esposizione, le aziende possono adottare una strategia di reversibilità del cloud, basata su diversi principi:
- Documentare le dipendenze tecniche tra applicazioni, dati e servizi.
- Garantire la portabilità dei dati e verificare i formati di esportazione disponibili.
- Testare regolarmente le procedure di migrazione e ripristino.
- Valutare soluzioni alternative per i servizi più critici.
- Definire contrattualmente la reversibilità, i tempi di restituzione dei dati e le condizioni di uscita.
Un'architettura multicloud o ibrida può inoltre contribuire a diversificare le dipendenze. Tuttavia, non garantisce automaticamente una maggiore resilienza: comporta maggiore complessità, costi aggiuntivi e la necessità di competenze specifiche.
L'obiettivo non è quindi moltiplicare sistematicamente i fornitori, ma preservare una reale capacità decisionale e la continuità operativa.
Sovranità digitale : quali criteri utilizzare per scegliere il cloud ?
La sovranità digitale non si riduce alla nazionalità del fornitore. Si basa sulla capacità di un'organizzazione di controllare i propri dati, gli accessi, le tecnologie e le scelte operative.
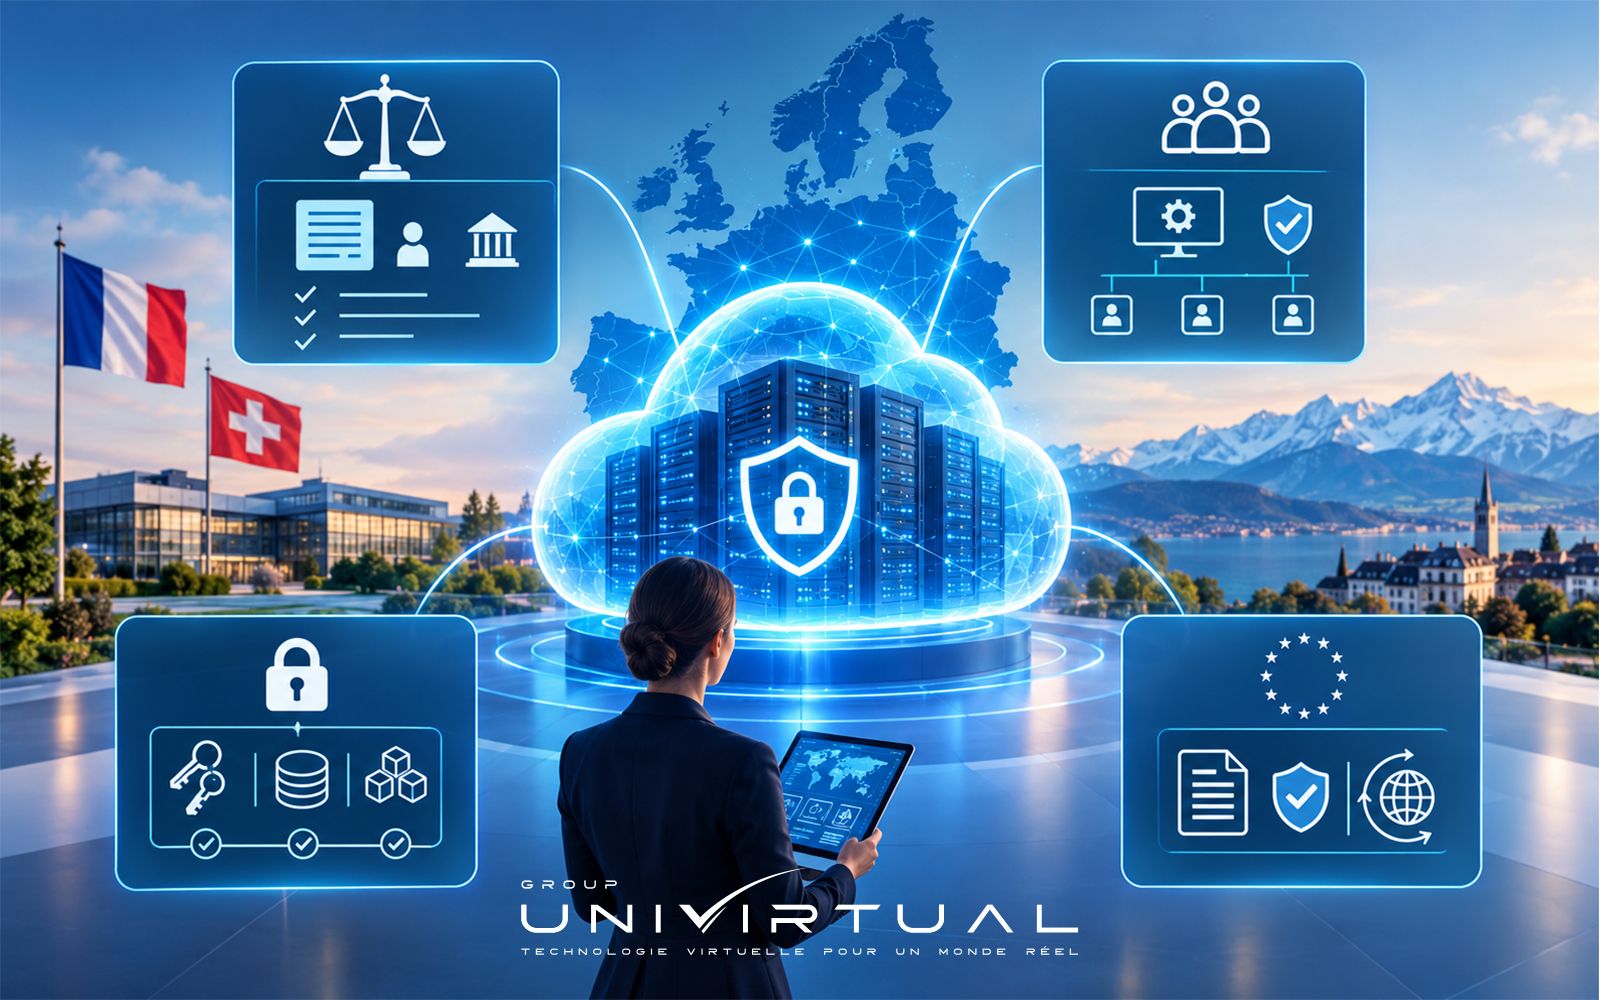
Per le aziende europee, un'infrastruttura ospitata in Francia o in Svizzera può contribuire a rafforzare questo controllo, a condizione che vengano valutati anche gli aspetti giuridici e operativi.
Una valutazione approfondita dovrebbe riguardare quattro dimensioni principali.
1. Sovranità giuridica
È necessario identificare l'entità che fornisce il servizio, le leggi che possono esserle applicabili e le condizioni in cui le autorità possono richiedere l'accesso ai dati.
2. Controllo operativo
Le aziende devono conoscere le persone e le organizzazioni che possono amministrare le infrastrutture, i meccanismi di controllo degli accessi e le modalità di monitoraggio delle attività.
3. Protezione dei dati
La cifratura, la gestione delle chiavi, la segmentazione degli ambienti e la tracciabilità degli accessi contribuiscono a ridurre i rischi. La cifratura è particolarmente importante quando l'azienda mantiene il controllo effettivo delle proprie chiavi crittografiche.
4. Conformità normativa
Il GDPR disciplina i trasferimenti di dati personali al di fuori dello Spazio economico europeo. A seconda della situazione, può essere necessaria una decisione di adeguatezza o l'adozione di garanzie appropriate, come le clausole contrattuali tipo. Il rispetto di questi meccanismi deve essere valutato alla luce delle circostanze effettive del trasferimento.
È quindi preferibile considerare la sovranità come un insieme di garanzie verificabili, piuttosto che come una semplice promessa commerciale.
Come integrare il rischio geopolitico nella strategia cloud ?
La gestione del rischio geopolitico richiede un approccio strutturato che coinvolga la direzione generale, il CIO, il CISO, i team legali e i responsabili delle funzioni aziendali.
Il primo passo consiste nel mappare gli asset digitali critici : dati sensibili, applicazioni essenziali, fornitori, subfornitori e dipendenze tecnologiche.
Occorre quindi valutare le conseguenze di un'interruzione del servizio o di una restrizione di accesso. Un'applicazione può essere sostituita? I dati possono essere recuperati indipendentemente dal fornitore? Per quanto tempo l'azienda può continuare a operare senza il servizio interessato ?
Questa analisi deve essere integrata da un piano di continuità operativa e di disaster recovery, backup isolati e test periodici di ripristino.
Le aziende possono inoltre definire criteri di selezione che includano la trasparenza giuridica, la reversibilità, la localizzazione delle infrastrutture e la diversificazione delle dipendenze.
Infine, il rischio geopolitico deve essere monitorato costantemente. L'evoluzione delle normative, dei contratti, delle catene di approvvigionamento e delle relazioni internazionali può rendere necessaria una rivalutazione periodica delle scelte tecnologiche.
Perché le infrastrutture europee sono importanti ?
Scegliere un fornitore con infrastrutture in Europa può facilitare il controllo della localizzazione dei dati, i rapporti con i team operativi e la comprensione degli impegni contrattuali.
Tuttavia, un cloud europeo non è automaticamente un cloud sovrano. È necessario considerare anche la struttura giuridica del fornitore, le sue eventuali dipendenze tecnologiche e le sue pratiche di amministrazione.
Le aziende dovrebbero quindi ricercare una combinazione coerente di hosting controllato, sicurezza tecnica, trasparenza e capacità di migrazione o uscita dal servizio.
Questo approccio consente di realizzare un'infrastruttura in linea con le reali esigenze dell'organizzazione, senza confondere sovranità, conformità normativa e sicurezza informatica: queste tre dimensioni sono complementari, ma distinte.
Conclusione : il controllo del cloud diventa una questione di governance
Il rischio geopolitico nel cloud invita le aziende a superare una visione incentrata esclusivamente sulle prestazioni tecniche e sui costi di hosting. La vera questione è la capacità di mantenere il controllo dei propri dati e garantire la continuità operativa in un contesto internazionale incerto.
Comprendere le giurisdizioni applicabili, limitare le dipendenze critiche, pianificare la reversibilità e rafforzare la resilienza sono ormai elementi essenziali della governance digitale.
In questo contesto, UNIVIRTUAL accompagna le organizzazioni con soluzioni cloud e infrastrutture digitali basate su datacenter in Francia e in Svizzera, adottando un approccio orientato alla sicurezza, alle prestazioni e alla resilienza.
Per approfondire questo approccio, scopri le soluzioni cloud, le infrastrutture digitali e l'offerta cloud professionale di UNIVIRTUAL.
L'obiettivo non è eliminare completamente i rischi, ma costruire un ambiente digitale in cui le dipendenze siano note, le garanzie verificabili e le alternative concretamente operative.