Pubblicato il 28/08/2026 da Clémence LUCIANI
Ultimo aggiornamento : 03/11/2026
Le dipendenze digitali come questione strategica per le aziende
Oggi le aziende si affidano a ecosistemi digitali complessi che comprendono infrastrutture cloud, applicazioni aziendali, fornitori di servizi IT, produttori di software e servizi esternalizzati. Questa interconnessione favorisce l’agilità e le prestazioni, ma crea anche nuove vulnerabilità.
Un’azienda può disporre di solide misure di sicurezza interne ed essere comunque esposta a una vulnerabilità del proprio hosting provider, di un produttore di software o di un partner IT. La cybersicurezza non dipende più soltanto dalle misure di protezione interne, ma anche dalle pratiche di sicurezza adottate dai partner.
L’Agenzia dell’Unione europea per la cybersicurezza (ENISA) evidenzia l’importanza di queste interdipendenze nella propria analisi del panorama delle minacce informatiche. Le dipendenze digitali possono ampliare la superficie di attacco e aumentare le conseguenze di un incidente.
Per CEO, CIO, CTO e responsabili della cybersicurezza, la sfida è chiara : rafforzare la cyber-resilienza aziendale significa gestire i rischi lungo l’intera catena di fornitura digitale.
Analisi del problema : quando i fornitori IT diventano un punto di accesso per gli attacchi informatici
Una superficie di attacco che supera i confini dell’azienda
I sistemi informativi sono sempre più interconnessi. Un fornitore IT può disporre di accessi privilegiati a diversi ambienti dei clienti, mentre un software ampiamente utilizzato può diventare un vettore di attacco su larga scala.
I criminali informatici sfruttano queste connessioni prendendo di mira non soltanto le aziende, ma anche i loro fornitori, gli strumenti e le infrastrutture. La compromissione di un partner può consentire di aggirare alcune misure di sicurezza e coinvolgere più organizzazioni.
Gli attacchi alla catena di fornitura digitale sono particolarmente preoccupanti perché le loro conseguenze possono estendersi ben oltre l’organizzazione inizialmente colpita.
Il rischio non è più soltanto diretto : può essere indiretto, condiviso e sistemico.
Cloud, software e servizi IT gestiti : dipendenze da mappare
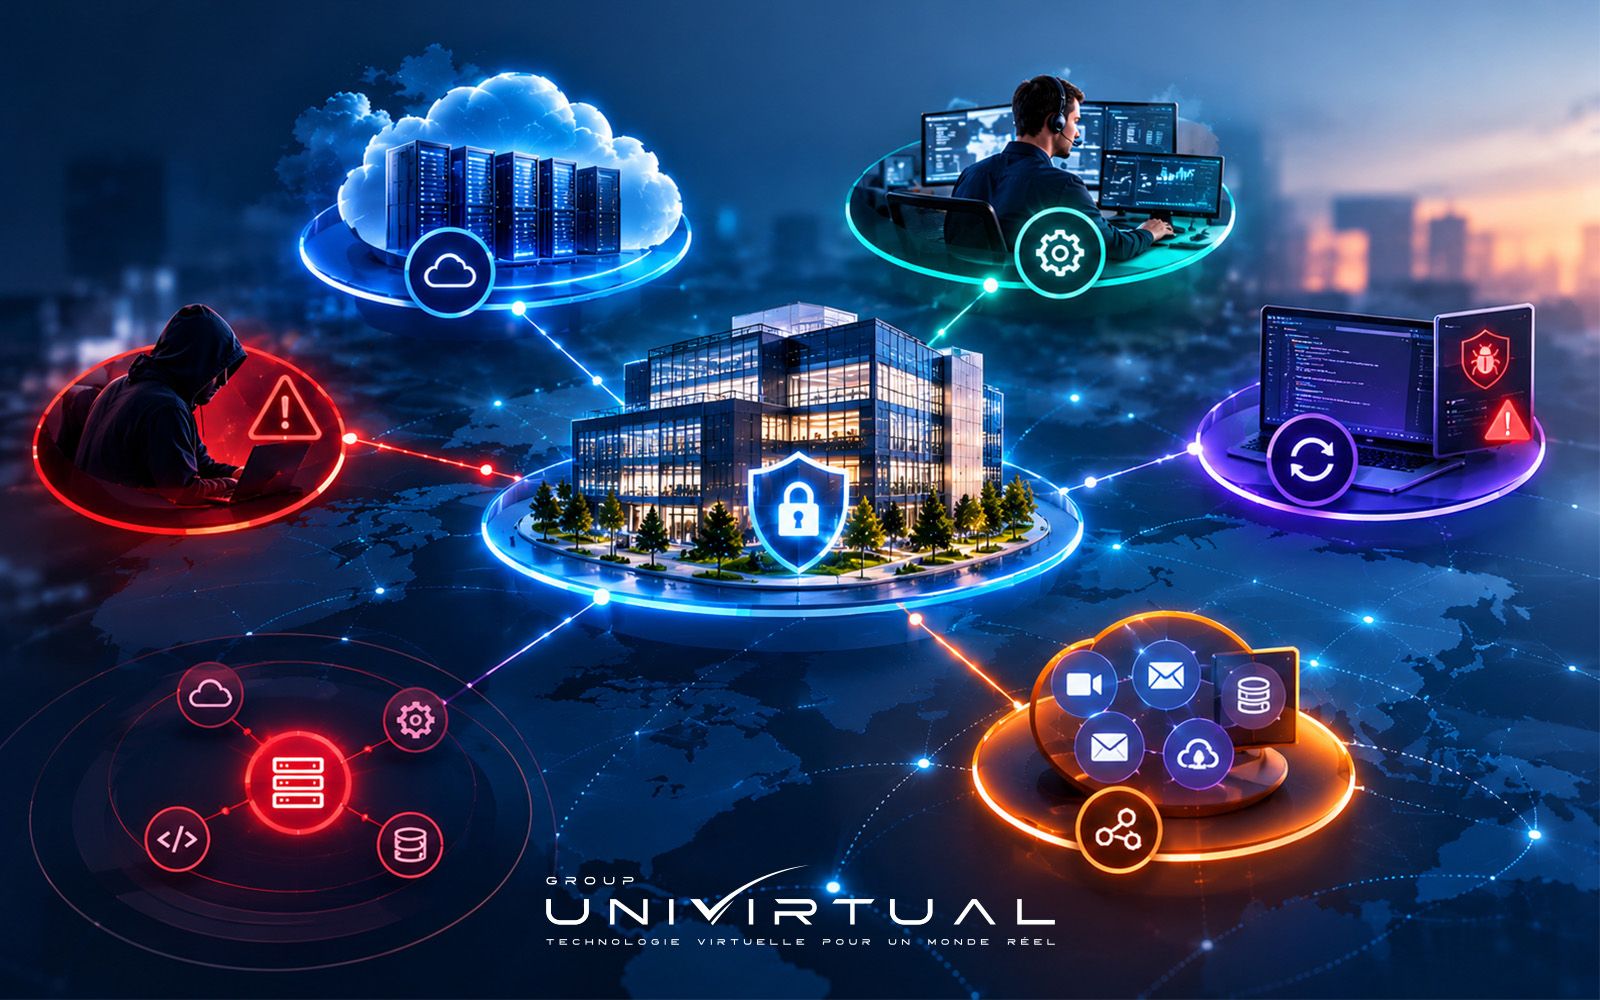
Le dipendenze digitali assumono diverse forme :
- Fornitori cloud, che ospitano applicazioni, dati e infrastrutture critiche
- Fornitori IT e servizi gestiti, che amministrano i sistemi e possono disporre di ampi privilegi di accesso
- Produttori di software, le cui vulnerabilità o aggiornamenti possono interessare numerosi clienti
- Servizi di terze parti, come strumenti di backup, autenticazione, monitoraggio e comunicazione
Il problema emerge quando queste dipendenze non vengono identificate o controllate adeguatamente. Un’azienda potrebbe, ad esempio, affidarsi a un unico fornitore per hosting, backup e amministrazione dei sistemi.
Questa concentrazione può creare un punto singolo di guasto : una violazione della sicurezza, un’interruzione importante o un disservizio del fornitore può compromettere diverse funzioni aziendali.
La priorità è quindi identificare le dipendenze, valutarne la criticità e comprendere le conseguenze operative di un’eventuale indisponibilità.
Implicazioni per le aziende : dalla sicurezza interna alla resilienza complessiva
1. Valutare i rischi legati ai fornitori IT
La gestione dei rischi di terze parti non dovrebbe limitarsi alla firma di un contratto o alla compilazione di un questionario di conformità. Deve consentire di valutare concretamente il livello di sicurezza del fornitore, le procedure di gestione degli incidenti e la capacità di garantire la continuità dei servizi.
Le aziende dovrebbero verificare :
- i meccanismi di autenticazione e controllo degli accessi
- le procedure di gestione delle vulnerabilità e degli aggiornamenti
- i sistemi di backup e ripristino dopo un incidente
- gli impegni sulla disponibilità dei servizi e sulla notifica degli incidenti
- le modalità di recupero dei dati e di uscita dal rapporto contrattuale
Un fornitore strategico deve essere valutato in base al rischio che rappresenta per l’attività aziendale, non soltanto in base ai costi o alle prestazioni tecniche.
2. Rafforzare la gestione degli accessi e dei fornitori
Gli accessi concessi ai partner esterni rappresentano un importante rischio per la sicurezza. Account amministrativi poco protetti, credenziali condivise e autorizzazioni non revocate al termine di un progetto possono facilitare accessi non autorizzati.
Una strategia efficace si basa sul principio del privilegio minimo, sull’autenticazione a più fattori (MFA), sulla registrazione delle attività e sulla revisione periodica delle autorizzazioni.
Gli accessi devono essere limitati alle risorse necessarie, concessi per il periodo appropriato e revocati quando non sono più giustificati.
È inoltre fondamentale definire chiaramente le responsabilità tra i team interni e i fornitori esterni, soprattutto per il monitoraggio, la gestione degli avvisi e la risposta agli incidenti.
3. Preparare la continuità operativa in caso di indisponibilità di un fornitore
La cybersicurezza non consiste soltanto nel prevenire gli attacchi. Deve anche permettere alle organizzazioni di mantenere o ripristinare le attività essenziali quando si verifica un incidente.
Una strategia di cyber-resilienza dovrebbe prevedere scenari che coinvolgono i fornitori: indisponibilità di un servizio cloud, compromissione di strumenti amministrativi, perdita dell’accesso a una piattaforma o interruzione di un servizio critico.
Le principali misure comprendono :
- backup indipendenti e sottoposti a test regolari
- obiettivi di ripristino definiti in base alla criticità dei servizi
- procedure per operare in modalità degradata
- piani di continuità operativa e disaster recovery
- fornitori alternativi o strategie di uscita chiaramente definite
L’obiettivo è ridurre la dipendenza operativa da un unico partner e garantire capacità di ripristino realistiche.
Cloud e cybersicurezza : costruire un ecosistema digitale controllato
Il cloud offre risorse scalabili, maggiore flessibilità e possibilità di ridondanza. Tuttavia, il passaggio al cloud non elimina i rischi: modifica la distribuzione delle responsabilità tra l’azienda e i suoi fornitori.
Le responsabilità relative alla protezione delle identità, delle configurazioni, dei dati e degli utilizzi devono essere definite chiaramente. Le aziende devono inoltre comprendere le misure di sicurezza del provider, le capacità di ripristino e gli impegni contrattuali.
Diversificare i fornitori può ridurre alcuni rischi di concentrazione, ma richiede una pianificazione accurata. Moltiplicare gli ambienti senza una governance coerente può aumentare la complessità e introdurre nuove vulnerabilità.
È preferibile adottare un’architettura coerente, basata su visibilità, segmentazione, monitoraggio e capacità di recupero. Anche la localizzazione dei dati, le condizioni di accesso amministrativo e la portabilità devono essere valutate attentamente.
La cyber-resilienza deve diventare un principio fondamentale della progettazione cloud, non una misura introdotta dopo un incidente.
Perché scegliere UNIVIRTUAL per proteggere le infrastrutture digitali ?
La gestione delle dipendenze digitali richiede un approccio che integri infrastruttura, sicurezza e continuità operativa.
UNIVIRTUAL accompagna le organizzazioni nella realizzazione di ambienti cloud professionali, progettati in funzione delle esigenze di prestazioni e protezione. In base alle necessità aziendali, questo approccio può comprendere :
- infrastrutture cloud progettate per ambienti professionali
- soluzioni di backup e ripristino dei dati
- un approccio orientato alla disponibilità dei servizi
- attenzione alla sicurezza dei dati e alla gestione degli accessi
- supporto adeguato alle esigenze di continuità operativa
L’obiettivo è aiutare le aziende a controllare meglio il proprio ambiente digitale e a rafforzare la capacità di affrontare gli incidenti.
Scopri le soluzioni cloud e i servizi di cybersicurezza di UNIVIRTUAL per realizzare un’infrastruttura coerente con le tue priorità operative e strategiche.
Conclusione : la cyber-resilienza dipende dall’intero ecosistema digitale
Le dipendenze digitali sono ormai inevitabili, ma non devono diventare punti ciechi nella strategia di sicurezza aziendale.
Le problematiche evidenziate dall’ENISA mostrano come le minacce informatiche possano propagarsi attraverso i fornitori e le infrastrutture interconnesse. Per i dirigenti, la risposta consiste nell’estendere la gestione dei rischi oltre il perimetro interno : mappare le dipendenze critiche, controllare gli accessi, valutare i fornitori e testare le capacità di ripristino.
Un’azienda resiliente non è soltanto un’azienda capace di prevenire un attacco. È un’organizzazione che conosce le proprie dipendenze critiche, limita l’impatto degli incidenti e mantiene le attività anche quando un partner non è disponibile.
In quest’ottica, cloud e cybersicurezza devono essere progettati congiuntamente, nell’ambito di una strategia digitale sostenibile, controllata e resiliente.